文章总结: 东方通TongWeb应用服务器存在EJB反序列化远程代码执行0day漏洞,影响7.0.0.0至7.0.4.9_M9和6.1.7.0至6.1.8.13版本。该漏洞成因是TongWeb处理EJB协议数据时未进行校验,允许攻击者构造恶意反序列化数据执行任意代码,可能导致服务器被完全控制。官方已发布安全补丁,用户应及时更新;临时缓解方案包括不将EJB服务端口暴露在不可信网络或禁用EJB协议。
综合评分: 86
文章分类: 漏洞分析,漏洞预警,应急响应,WEB安全
漏洞速递 | 东方通 EJB 反序列化远程代码执行0day漏洞
长亭
渗透Xiao白帽
2025年11月13日 17:40
北京
TongWeb应用服务器是一款标准、安全、高可用并具丰富功能的企业级应用服务器,为企业级应用提供了便捷的开发、随需应变的灵活部署、丰富的运行时监视、高效的易管理等关键支撑。
2025年11月,东方通官方发布补丁修复了长亭科技安全研究员发现的远程代码执行漏洞。TongWeb在处理EJB协议数据的时候,没有对请求的数据进行校验,导致攻击者可以通过构造恶意的反序列化数据在服务器上执行任意代码。由于该漏洞利用难度较低,建议相关用户及时更新安全补丁进行修复。
漏洞描述
Description
01
漏洞成因
由于TongWeb应用服务器默认暴露了可访问EJB服务的Web端口,并且在处理EJB协议数据的时候,没有对请求的数据进行校验,导致攻击者可以通过构造恶意的反序列化数据执行任意代码,从而进一步控制服务器。
漏洞影响
攻击者可在服务器上执行任意代码,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
处置优先级:高
漏洞类型:远程代码执行
漏洞危害等级:高
触发方式:网络远程
权限认证要求:无需权限
系统配置要求:默认配置
用户交互要求:无需用户交互
利用成熟度:POC/EXP 未公开
修复复杂度:低,官方提供补丁修复方案
影响版本
Affects
02
7.0.0.0<=TongWeb<=7.0.4.9_M9

6.1.7.0<=TongWeb<=6.1.8.13
解决方案
Solution
03
#
临时缓解方案 建议不要将 TongWeb EJB 服务端口暴露在不可信网络中,在确认不影响业务的情况下可以考虑配置 TongWeb 对外部禁用EJB 协议或增加黑白名单限制
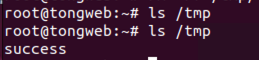
**升级修复方案 官方已发布安全补丁,下载地址: https://www.tongtech.com/dft/download.html *漏洞复现* Reproduction 04 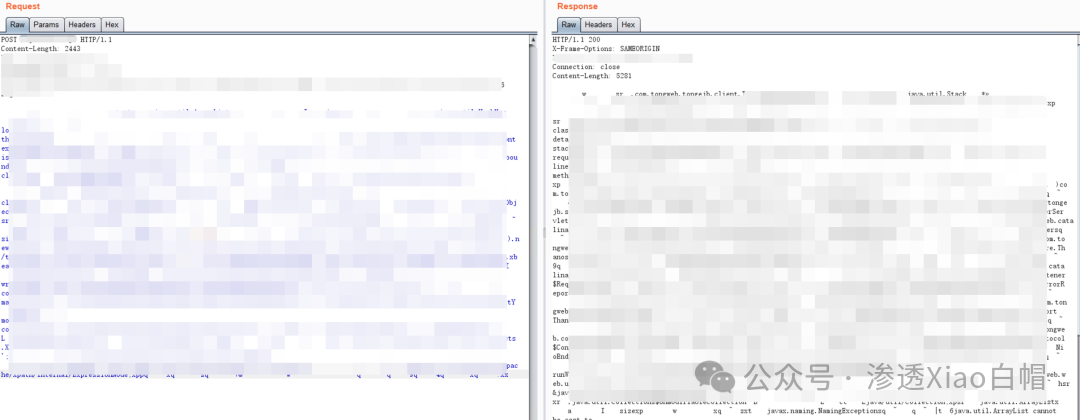
 产品支持 Support 05 云图:默认支持该产品的指纹识别,同时支持该漏洞的PoC检测 洞鉴:默认支持该产品的指纹识别,预计2025年11月13日支持自定义PoC检测 雷池:默认支持检测 全悉:支持部分利用检测,完整检测预计2025年11月13日发布更新包支持 无锋:默认支持该产品的指纹识别,预计2025年11月13日支持PoC检测**
时间线
Timeline
06
2025年9月25日 长亭科技安全研究员上报漏洞至监管平台
2025年11月5日 东方通官方发布公告
2025年11月13日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
网 安 考 证
需要考各类安全证书的可以扫码找我咨询,价格优惠、活动划算!
信创类证书、PMP、CISSP、CCSP、PTE、PTS、IRE、IRS、DSG、CCSK、CDSP、CZTP、ITIL4等
往期推荐 · 有彩蛋
【超详细 | Python】CS免杀-Shellcode Loader原理(python)
【超详细 | 钟馗之眼】ZoomEye-python命令行的使用
【超详细 | 附EXP】Weblogic CVE-2021-2394 RCE漏洞复现
【超详细】CVE-2020-14882 | Weblogic未授权命令执行漏洞复现
【超详细 | 附PoC】CVE-2021-2109 | Weblogic Server远程代码执行漏洞复现
【漏洞分析 | 附EXP】CVE-2021-21985 VMware vCenter Server 远程代码执行漏洞
【CNVD-2021-30167 | 附PoC】用友NC BeanShell远程代码执行漏洞复现
【奇淫巧技】如何成为一个合格的“FOFA”工程师
【超详细】Microsoft Exchange 远程代码执行漏洞复现【CVE-2020-17144】
走过路过的大佬们留个关注再走呗
往期文章有彩蛋哦
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:渗透Xiao白帽 长亭《漏洞速递 | 东方通 EJB 反序列化远程代码执行0day漏洞》