文章总结: POC-bomberv3.0.0是一款红队快速打点工具,集成了大量高危害漏洞的POC/EXP,包括RCE、任意文件上传、反序列化、SQL注入等,可快速获取目标服务器权限。工具支持单目标检测、批量检测、指定POC检测和EXP攻击模式,适用于HVV快速打点、漏洞资产测绘等场景。用户可通过回复关键字获取下载链接。
综合评分: 83
文章分类: 红队,安全工具,漏洞分析,渗透测试,WEB安全
【红队】红队快速打点工具-POC-bomber v3.0.0 版本
tr0uble-mAker
贝雷帽SEC
2023年7月6日 00:00
广东
免责声明
本公众号所提供的文字和信息仅供学习和研究使用,请读者自觉遵守法律法规,不得利用本公众号所提供的信息从事任何违法活动。本公众号不对读者的任何违法行为承担任何责任。工具来自网络,安全性自测,如有侵权请联系删除。
工具介绍
POC bomber 是一款漏洞检测/利用工具,旨在利用大量高危害漏洞的POC/EXP快速获取目标服务器权限。
本项目收集互联网各种危害性大的 RCE · 任意文件上传 · 反序列化 · sql注入
等高危害且能够获取到服务器核心权限的漏洞POC/EXP,并集成在 POC bomber
武器库中,利用大量高危害POC对单个或多个目标进行模糊测试,以此在大量资产中快速获取发现脆弱性目标,获取目标服务器权限。适用场景包括但不仅限于以下:
hvv快速打点漏洞资产测绘维护个人漏洞扫描器
工具使用
查看用法: python3 pocbomber.py 模式: 获取poc/exp信息: python3 pocbomber.py --show 单目标检测: python3 pocbomber.py -u http://xxx.xxx.xx 批量检测: python3 pocbomber.py -f url.txt -o report.txt 指定poc检测: python3 pocbomber.py -f url.txt --poc="thinkphp2_rce.py" exp攻击模式: python3 pocbomber.py -u 目标url --poc="指定poc文件" --attack 参数: -u --url 目标url -f --file 指定目标url文件 -o --output 指定生成报告的文件(默认不生成报告) -p --poc 指定单个或多个poc进行检测, 直接传入poc文件名, 多个poc用(,)分开 -t --thread 指定线程池最大并发数量(默认30) --show 展示poc/exp详细信息 --attack 使用poc文件中的exp进行攻击 --dnslog 使用dnslog平台检测无回显漏洞(默认不启用dnslog,可在配置文件中启用)
验证模式
python3 pocbomber.py -u http://xxx.xxx
攻击模式
python3 pocbomber.py -u http://xxx.xxx --poc="thinkphp2_rce.py" --attack
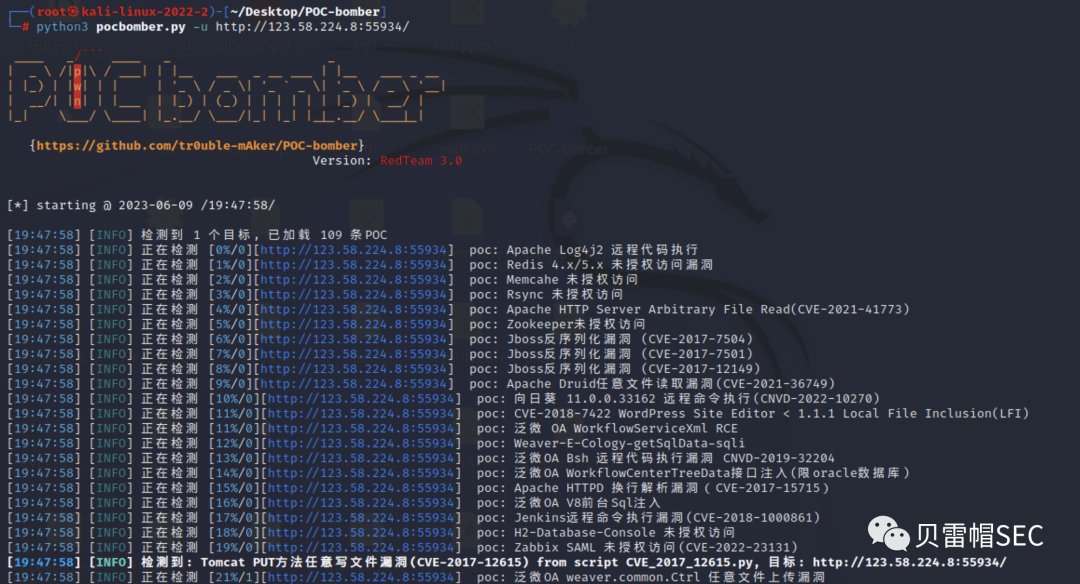
下载链接
回复关键字【poc-bomber】获取下载链接
往期精彩
【红队】最新 Burpsuite Professional 2023.6.1
【红队】红队重点攻击系统指纹探测工具 EHole(棱洞)3.1
End
“点赞、在看与分享都是莫大的支持”
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:贝雷帽SEC tr0uble-mAker《【红队】红队快速打点工具-POC-bomber v3.0.0 版本》