文章总结: 本文记录了2025年某市攻防演练的实战过程,作者团队通过信息收集发现并利用了多个漏洞,包括医院官网SQL注入、医疗企业禅道弱口令和车企统一认证缺陷。成功获取了服务器权限、域控、vCenter、K8smaster和云资源权限,展示了从单一漏洞到全面内网渗透的完整攻击链。文章详细描述了漏洞利用、横向移动和权限提升等技术细节,为安全从业者提供了实战参考。
综合评分: 100
文章分类: 渗透测试,内网渗透,红队,WEB安全,漏洞分析
攻防演练 | 2025年某市攻防演练小记
哈拉少安全小队
2025年8月12日 18:17
广东
以下文章来源于渗透结束-非常安全
,作者俺不是鸡哥
渗透结束-非常安全
.
渗透测试结束,非常安全。
前言
这里简单记录一下此次攻防的过程,如有写的不正确的地方欢迎各位师傅指正。
此次攻防演练的过程异常顺利,除了远程操纵现场的小伙伴和微信打字沟通起来比较麻烦。
信息收集
开局在现场的小伙伴同步了些企业名称(也就是本次的目标)首先通过ICP查询备案主域,并将企业名称和备案主域放到扫描器中扫描,同时开始手动选择目标进行手工测试。
个人感觉医院、学校、私企安全防护较为薄弱,所以成为本人此次攻防演练重点关注的对象。
利用js脚本爬取,天眼查和爱站的ICP备案获取主域:
爬取完成后,会导出备案结果(展示效果,并非本次攻防目标)
信息收集期间也用了很多佬开发的工具,非常的好用,非常推荐,如:Tscan、密探、灯塔等等,这里就不一一列举了。
成果梳理
当然期间也发现其他目标漏洞,但由于各种原因,并没有深入利用或没有获取太多分数,所以就不写了。
这里由于本人有本职工作,所以并没有放太多精力在这上面,只是下班或者空闲时间来看,很多地方只是较为深入利用下,内容如下:
成果1简述:某区医院官网中的后台接口存在SQL注入,通过翻找数据库中的内容,获取供应链后台地址和明文账户密码,登录后台成功后利用后台任意文件上传漏洞获取服务器权限。
成果2简述:某医疗行业上市企业的禅道存在弱口令,后续利用数据库写入webshell获取服务器权限后横向,成功获取域控、vCenter和K8s master集权系统权限和大量权限。
成果3简述:某车企上市企业的统一认证存在缺陷,导致可绕过统一认证成功获取AK/SK接管多台云服务器、存储桶和云数据库的权限,并获取近几年上百G的订单数据等。
成果1
第一天中午:开局就扫到某医院官网中的接口存在SQL注入,该站点为前后端分离,后端接口是供应链的域名
前端语言:VUE后端语言:PHP数据库:Mysql
丢到Sqlmap进行扫描
获取数据库后翻看其中的配置表和用户表
登录成功,翻找上传点
上传成功
查看是否可执行
然后上传webshell后,发现由于disable_functions限制无法执行命令,这里尝试了很多方法后都无法执行命令。
翻看配置文件,为云数据库且需要白名单访问
虽然后台可控前端的展示内容,但是毕竟非该医院资产,并且也因为无法执行命令,随后提交报告放弃该点。
成果2
第一天晚上:在现场的小伙伴发现目标中某医疗行业的禅道存在弱口令(开在高位端口上)并且开启Adminer系统(轻量级的Web端数据库管理工具)也存在弱口令,小伙伴们提交报告后未深入利用
后续同步信息后,开始查找禅道历史漏洞利用(无果)但是在数据库中翻找出邮箱账密(同网盘账密)
成功获取三方邮箱和网盘权限
邮箱:
网盘:
在翻找邮件时发现该企业的某系统平台,在找回密码时会通过该邮箱发送,并且找回密码链接可重复使用,也就证明利用邮箱找回密码可重置任意用户的密码(前提是知道邮箱或用户名)
查看邮件,并点击后跳转到修改密码位置
第二天早上:现场小伙伴同步说又临时放开一批大屏资产(双倍分数)但由于本职工作,临时有事未查看
第二天下午:午休完后开始查看大屏站点,由于理解错误现场小伙伴同步的信息,导致提交完报告后,被裁判告知打偏了
第三天早上:无
第三天下午:现场小伙伴同步信息,不让打大屏了
第四天早上:无
第四天下午:下班后骑车在路上,开始回想前期打到的资产,是否存在遗漏的点(可深入利用的)于是想起某医疗行业的禅道系统,由于之前已经尝试了历史漏洞均不存在,想着是否可以通过Adminer写入webshell文件。
回到家后尝试利用Adminer利用写入webshell文件,查看是否符合读取写入条件。
满足条件,唯一的缺陷是缺少写入路径,已知系统是Linux
五星上将鸡哥说过:遇事不决,可问百度
通过百度获取到几个路径后,先逐个利用LOAD_FILE函数读取静态文件,成功获取路径后开始写入webshell文件
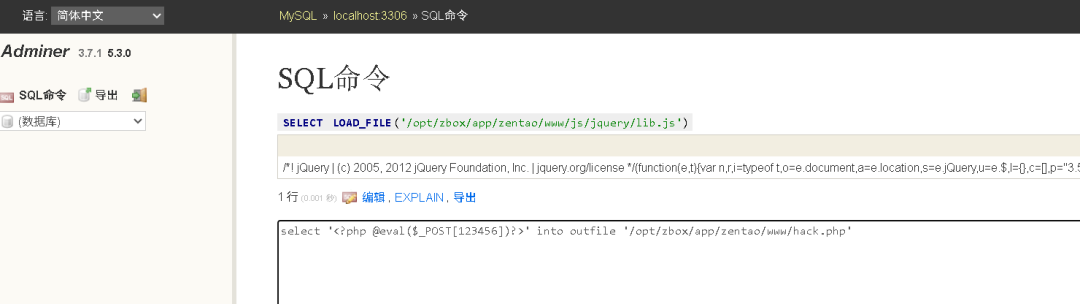
成功拿到服务器权限(非root权限)
内网IP地址:192.168.1.163
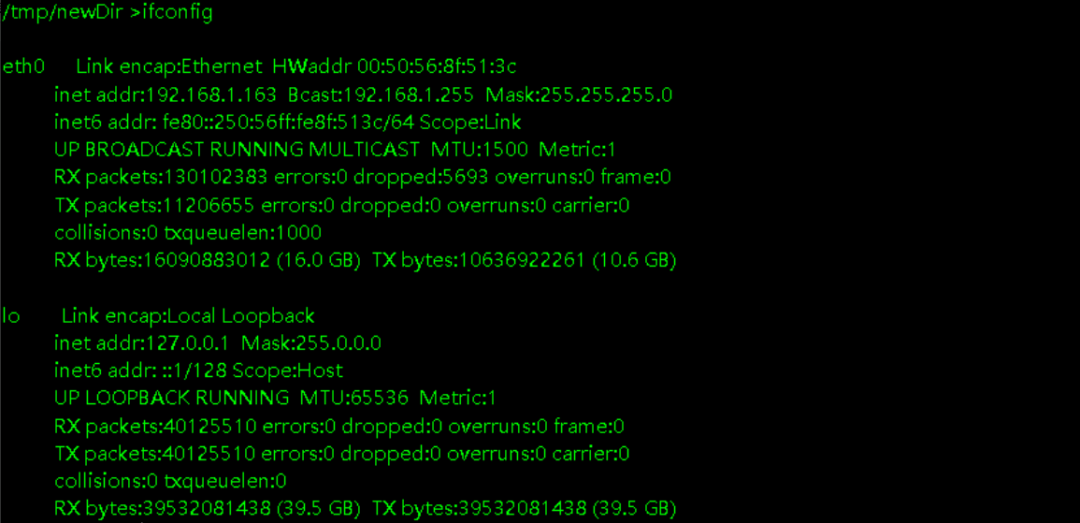
想提权到root权限方便操作,但由于这台机器较老,还缺少很多依赖,且提权脚本跑到的全是内核漏洞提权,随后放弃。
而且前面已知靶标在云服务器上,所以进内网后想着尽量获取集权系统权限和数据来刷分数。
上传内网横向工具对同C段资产进行简单的探测,同时翻找配置文件,成功获取192.168.1.1x7的redis和mysql权限,并对同C段的资产复用密码(无果)
连接数据库后,未发现敏感数据
后续发现同C段的192.168.1.1x7存在springboot actuator未授权漏洞,并在logfile接口中成功获取192.168.1.1x8的ssh服务密码
利用venom毒液搭建隧道,成功登录192.168.1.1x8机器,猜测密码会存在复用的情况,所以再次利用超级弱口令开始复用密码,成功获取同C段``192.168.1.1x7、192.168.1.1x8、192.168.1.1x9、192.168.1.2x1、192.168.1.2x2的5台服务器权限
并在登录192.168.1.1x7机器后,发现该机器为k8s master节点
突破隔离
查看这几台Linux机器,发现均为双网卡可通10.1.1.x段,其中3台出网于是反弹shell到vshell中
在扫描期间,手动翻看web服务刷分,成果如下:
华为交换机权限:192.168.1.x
禅道超管权限:192.168.1.16x
至此同C段获取权限如下:
| 服务 | 数量 |
| — | — |
| SSH | 5 |
| web | 3 |
| mysql | 2 |
| ftp | 3 |
| 打印机 | 若干 |
| redis | 1 |
并扫描出192.168.1.11x、192.168.1.1x主机存在永恒之蓝漏洞,主机在工作组中
同时扫描到192.168.1.15x(vcenter)存在cve-2021-21972远程代码执行漏洞
后续截图但未验证丢报告,给现场的小伙伴,就睡觉去了。
第五天早上:直接在192.168.1.1x7双网卡机器上开启netspy对可达网段探测,并开启fscan和golin就去骑车上班去了。
第五天晚上:下班后查看扫描成果,发现192.168.1.1x7可通10、192、172大量网段
探测到192.168.10.13x在域xxx.com中,且存在永恒之蓝漏洞,接着通过隧道使用方程式获取服务器权限,该工具会开启3389远程并新增一个用户
登录成功
确定域控地址为192.168.1.2
通过插件运行获取mimikatz猕猴桃获取哈希
成功获取DC域控的明文账密,并且域控开着3389端口
直接远程桌面登录
查看域内机器数量
和现场的小伙伴碰了下规则,发现docker容器每台也算分,于是整理1x7、1x8、1x9、2x1、2x2的5台服务器中运行的docker数量,运行中数量共计142台
由于可达网段过多,并且权限分已达上限,但是服务类权限(摄像头、数据库等)还可以刷分,所以后续重点关注数据和服务类权限相关,并验证扫出的漏洞。
| 服务 | 数量 |
| — | — |
| 数据库 | 5 |
| 永恒之蓝 | 11 |
| web | 2 |
| 网络电话 | 3 |
| ftp | 14 |
| 打印机 | 若干 |
工作台权限:``192.168.10.14x
二开若依某AI测试台:192.168.10.14x
总结:
| 服务 | 数量 |
| — | — |
| redis | 1 |
| ssh | 5 |
| 数据库 | 7 |
| 永恒之蓝 | 11 |
| web | 5 |
| 网络电话 | 3 |
| ftp | 17 |
| docker容器 | 142 |
| 域内服务器 | 1.6k |
| 打印机 | 若干 |
由于服务器权限分已达上限,并且未发现敏感数据,于是整理报告丢给现场的小伙伴,就去睡觉了。
成果3
第六天早上:无
第六天晚上:吃完饭在公园溜达的时候,听小伙伴说早上又给公共资产了,但是由于没注意,所以晚上的时候才发现。
打开后发现某车企在目标中,同事最近刚好买了辆代步车,是这个牌子的
,最近吃饭时一直在聊该品牌,印象深刻,于是打算简单看下。
通过资产测绘中的访问资产后,都会跳转到统一认证,并提示需要登录,但是由于没有账密,于是尝试寻找域名中带test、uat等关键字的测试环境站点,查看是否有遗漏的系统,未接入统一认证的站点(无果)然后尝试view-source:去翻看静态文件获取后端接口,尝试是否存在未授权漏洞。
大部分系统接入统一认证后,直接访问静态文件和接口是不会跳转的。
也是成功在某测试系统的/js/app.xxxx.js下拿到AK/SK值
值:
LTAxxxxxxxxxxx8PxZ6xxxxxxxxxxxxxxxxxxxxxxxxxG0
利用OSS浏览器成功接管4台存储通权限
简单翻看一下就丢报告,睡觉去了。
第七天早上:由于是最后一天了,已经没有兴趣看了,于是重新整理下报告丢完报告就去上班了。
直接利用cf查看,共计100GB数据
涉及该企业近些年的大量订单数据
2台云数据库权限
5台云服务器权限
执行命令
| 服务 | 数据量 | 数量 |
| — | — | — |
| 云数据库 | | 2 |
| 云主机 | | 5 |
| 存储桶 | 100G | 4 |
后续
结束:
整理脑图:
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:哈拉少安全小队 《攻防演练 | 2025年某市攻防演练小记》