文章总结: 文章介绍了STP邮件伪造技术,这是一种利用SPF配置漏洞来伪造邮件发件人的技术。通过检查域名的SPF记录如-all、~all、+all等可以判断是否存在漏洞,然后使用email_hacker等工具执行邮件伪造。这种技术可用于钓鱼攻击,如伪造上司邮箱发送恶意邮件。作者还开发了一个GUI工具(email_hackertoGUI)简化操作过程,包含SPF安全检测、绕过技术、邮件发送功能和钓鱼邮件模板等功能。
综合评分: 86
文章分类: 社会工程学,WEB安全,安全工具,渗透测试,漏洞分析
STP 钓鱼邮件伪造
知攻善防实验室
2025年11月27日 09:32
浙江
以下文章来源于貔瑞安全实验室
,作者小Tiamo
貔瑞安全实验室
.
欢迎来到貔瑞安全,您的网络安全防护新先锋!我们专注于CTF竞赛和靶场解析,致力于为网络安全领域提供最前沿的技术支持和解决方案。
前言:
最近听同事说STP邮件伪造,正好最近被安排做钓鱼方面的东西,顺便去学了一手
怎么判断是不是有STP邮件伪造呢?
有些人问了:小Tiamo怎么判断,是只要拿到一个域名就去看看有没有吗?
小Tiamo:我们在挖企业SRC收集信息的时候肯定收集了这部分资产比如smtp.xxxx.xxx.com,fofa协议那边都写了是smtp,我们顺手看一下当然也不为过,能钓鱼的话对攻防还是有不小的帮助的。
漏洞判断
big -t txt xxxx.eud.cn.org
~all的例子
看到这种那就无脑梭哈,网上很老的项目叫email_hack,还是swaks都可以,除了-all都可以尝试一下,我目前遇到的就是-all,~all,,+all,和限制IP的
-all的例子
限制IP的
应该有限制IP限制死的,当然下图的这种也是~all的那种,但是如果你不是这个IP段里面的会提示该邮件可能存在风险,
正常的是:
当然还有一些形式,比较常见的就这些
验证过程:
python .\email_hacker.py -faddr [email protected] -taddr [email protected] -s "这是一封测试邮件!" -b "test"k-master>
-faddr写发件人的地址也就是伪造人的地址,-taddr写收件人的地址也就是被攻击人的地址剩下的是内容,如果确认就可以问AI找一个钓鱼的内容加一个免杀的木马来使用了
应用场景:
情景: 某一天的下午,你正在处理手头的工作,突然收到了一封来自老板的紧急邮件。
收件信息: 邮件的发件人显示就是你的直属上司的官方邮箱地址(例如:[email protected])。
邮件内容: 主题措辞非常正式且具有紧迫感,比如:“【紧急】请立即查看并处理本周关键项目安排”。邮件正文简单地指示你查看附件中的任务表或点击某个链接。
你的行为与后果:
-
由于邮件看似完全来自你的上司,且主题紧急,你丝毫没有怀疑其真实性。
-
你立刻点击了邮件中嵌入的恶意链接或打开了附件。
-
瞬间,你的电脑就中了木马程序。
攻击者通过这个木马,可能已经远程控制了你的系统,窃取了你的公司内部凭证、文件或敏感数据。
使用的项目:
windows使用
https://github.com/Macr0phag3/email_hack
https://github.com/yellatiamo/email_hacker(作者二开版本)
linux使用
https://github.com/jetmore/swaks
参考文章
感谢大佬分享过程学习
https://mp.weixin.qq.com/s/6Nyy6pwzcil0ucE-TkvM1A
https://mp.weixin.qq.com/s/EJGQH47mYapuNPhenmqKEA
SPF邮件伪造工具-email_hack to GUI
#
前言
纯AI梭哈工具,操作便捷,追求效率,图个轻松。虽是娱乐,但功能实用,能助力小白更好地利用和复现漏洞。
界面展示 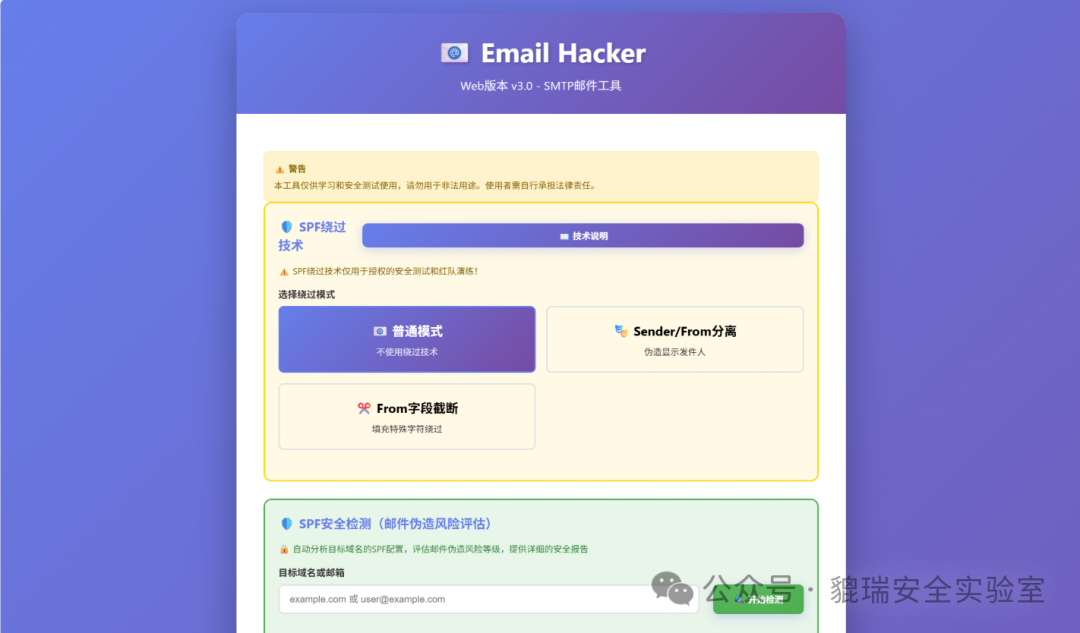
功能介绍
1.SPF 安全检测
检测目标有没有SPF邮件伪造漏洞
2.SPF 绕过技术
绕过技术是学习大佬的绕过,仅限测试bug应该是有的
3.邮件发送功能
如果上面检测没问题的话就可以在这里发送邮件,然后套用模板伙子自己写模板,传马子啥的
4.钓鱼邮件模板
自带的钓鱼模板图一乐,乐呵一下
使用教程
项目地址:https://github.com/yellatiamo/email_hacker/
1.安装
1pip install -r requirements.txt
2.启动
1python app.py
最后
项目是根据做的二次开发,希望大家能喜欢
https://github.com/Macr0phag3/email_hack
#
CISP、NISP、CISSP、CISP-PTE等安全证书低价考证+Admin_Ran
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:知攻善防实验室 《STP 钓鱼邮件伪造》