文章总结: ReactServerComponents存在远程代码执行漏洞CVE-2025-55182,源于处理ReplyFlightStream反序列化数据时缺乏校验。仅影响使用ReactSSR或全栈框架且启用服务端组件的应用,纯前端和前后端分离架构安全。受影响版本包括react-server-dom相关组件19.0.0-19.2.0及Next.js≥14.3.0-canary.77等。建议受影响用户尽快升级至修复版本。
综合评分: 91
文章分类: 漏洞分析,WEB安全,漏洞预警,应用安全,应急响应
【已复现】React Server Components 远程代码执行漏洞(CVE-2025-55182)
长亭科技
乌雲安全
2025年12月4日 14:36
重庆
React 是目前全球最主流、使用最广泛的前端开发框架/库之一,拥有庞大的开发者社区和生态系统。
2025年12月,长亭安全应急响应中心监测到React服务端组件存在反序列化代码执行漏洞。经分析,React服务端组件(RSC)在处理ReplyFlightStream的反序列化数据时缺乏必要校验,最终导致未授权代码执行。
受影响条件:
- 如果您的应用只是纯前端页面(没有服务器端代码),则不受此漏洞影响
- 如果您的应用没有使用React服务端组件(RSC)功能,则不受此漏洞影响
- 前后端分离项目:如果您使用React仅作为前端开发,后端是独立的API服务,则不受此漏洞影响
只有同时满足”使用React SSR(服务端渲染)或全栈框架(Next.js等)”且”启用了React服务端组件功能”的应用才会受到影响。
此漏洞影响范围相对有限,仅影响使用React服务端组件的应用,传统的纯前端React应用和前后端分离架构都是安全的,开发者无需过于惊慌。建议受影响的用户尽快升级至修复版本。
漏洞描述
Description
01
漏洞成因
React Server Components(RSC)在处理ReplyFlightStream的反序列化数据时缺乏必要校验,攻击者可构造任意模型字段、循环结构、Server Reference与multipart/form-data,诱使解析流程进入异常路径并触发模块加载与引用执行链,最终导致未授权代码执行。
漏洞影响
攻击者可在服务器上执行任意代码,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
处置优先级:高
漏洞类型:远程代码执行
漏洞危害等级:高
触发方式:网络远程
权限认证要求:无需权限
系统配置要求:默认配置
用户交互要求:无需用户交互
利用成熟度:POC 已公开
修复复杂度:低,官方提供升级修复方案
影响版本
Affects
02
react-server-dom-parcel:19.0.0、19.1.0、19.1.1 和 19.2.0

react-server-dom-webpack:19.0.0、19.1.0、19.1.1 和 19.2.0

react-server-dom-turbopack:19.0.0、19.1.0、19.1.1 和 19.2.0

Next.js  ≥14.3.0-canary.77、≥15 和 ≥16
解决方案
Solution
03
#
临时缓解方案 限制访问来源地址,如非必要,不要将系统开放在互联网上
**升级修复方案 官方已发布修复版本,具体升级方式可参考官方安全公告: https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components *漏洞复现* Reproduction 04 长亭应急响应实验室安全研究员已成功复现React Server Components 远程代码执行漏洞,验证截图如下: 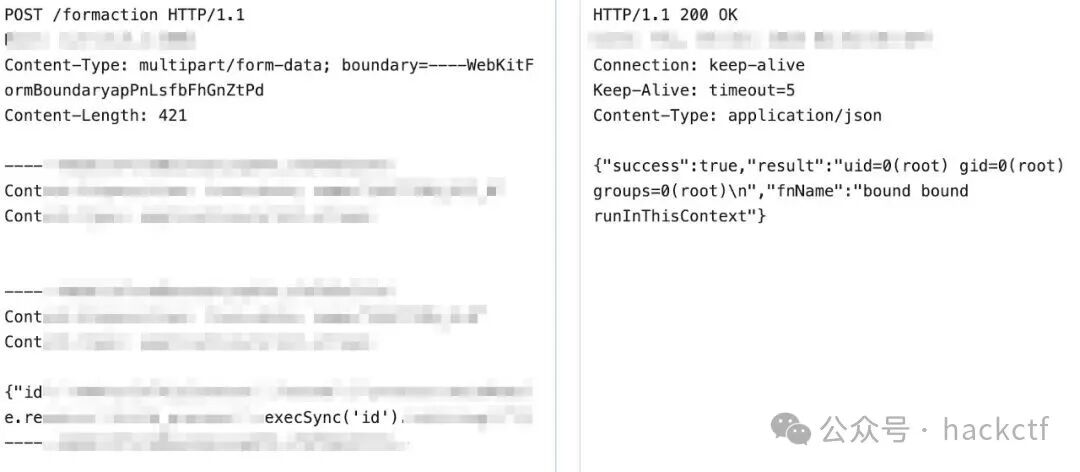 推荐关注**
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:乌雲安全 长亭科技《【已复现】React Server Components 远程代码执行漏洞(CVE-2025-55182)》