文章总结: 本文详细介绍了MicrosoftExchangeServer2010中的远程代码执行漏洞CVE-2020-17144,该漏洞由程序未正确校验cmdlet参数引起,需要经过身份验证的攻击者利用。文章提供了完整的环境搭建步骤、漏洞复现过程和攻击结果展示,表明该漏洞危害性和隐蔽性较高。影响版本为MicrosoftExchangeServer2010ServicePack3UpdateRollup31,建议用户及时下载升级进行防护。
综合评分: 89
文章分类: 漏洞分析,渗透测试,实战经验
【超详细】Microsoft Exchange 远程代码执行漏洞复现【CVE-2020-17144】
原创
SuPejkj
渗透Xiao白帽
2020年12月17日 08:30
0x01 前言
在微软最新发布的12月安全更新中公布了一个存在于 Microsoft Exchange Server2010中的远程代码执行漏洞(CVE-2020-17144),官方定级 Important。漏洞是由程序未正确校验cmdlet参数引起。经过身份验证的攻击者利用该漏洞可实现远程代码执行。
该漏洞和 CVE-2020-0688 类似,也需要登录后才能利用,不过在利用时无需明文密码,只要具备 NTHash 即可。除了常规邮件服务与 OWA外,EWS接口也提供了利用所需的方法。漏洞的功能点本身还具备持久化功能,在不修复漏洞的情况下将永远存在,其危害性和隐蔽性远大于CVE-2020-0688。
0x02 环境搭建
Windows 2008 R2 SP1 安装 Exchange Server 2010提前确定一下先决条件
AD域环境,域和林的功能级别必须是windows server 2003 或更高.NET Framework 3.5.1 SP1IIS及其多个角色服务HTTP代理上的RPCAD DC和AD LDS工具应用程序服务器Microsoft Filter Pack
1、安装AD域环境
安装完成后点击如下操作
go on
这里选择“是”
go on
设置密码
然后一直下一步!直到安装完成
2、安装.NET Framework 3.5.1 、IIS及其多个角色服务
默认即可
选中如下图所示的所有Exchange必须的角色服务,然后下一步
3、安装HTTP代理上的RPC
4、安装AD DS和AD LDS工具
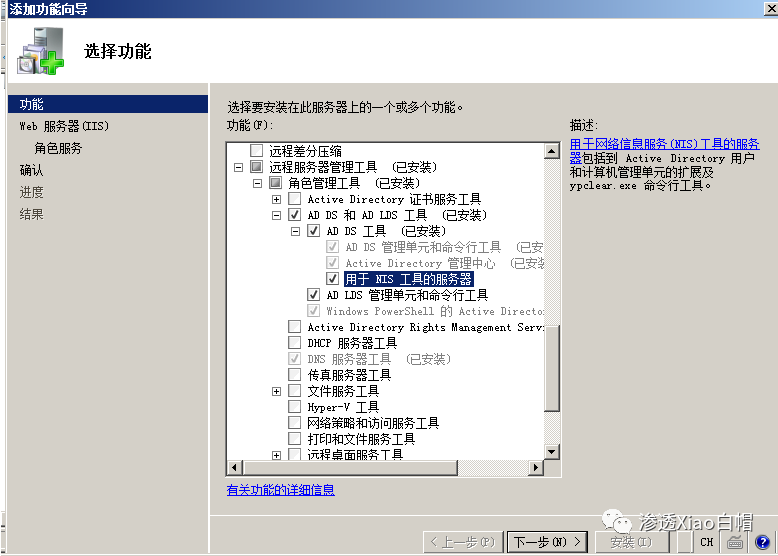
5、安装“应用程序服务器“角色
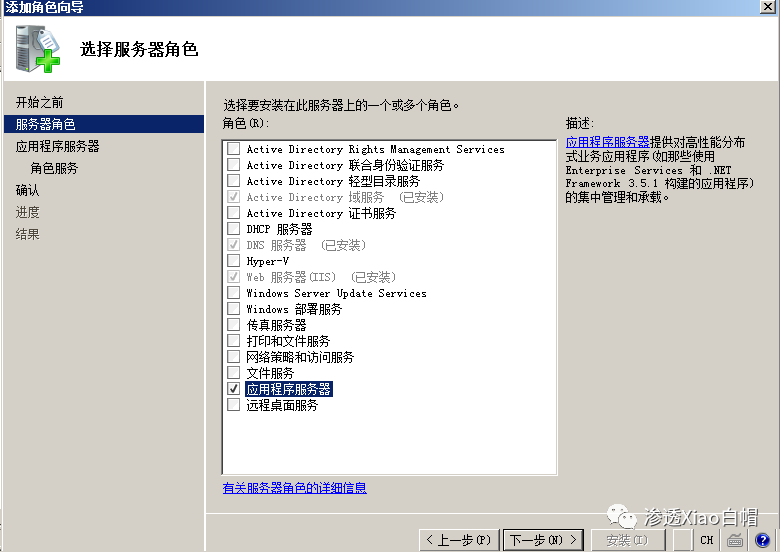
6、安装Microsoft Filter Pack
没截图.jpg
后台可以直接回关键字”Exchange“获取
7、先决条件准备完毕开始安装Exchange 2010
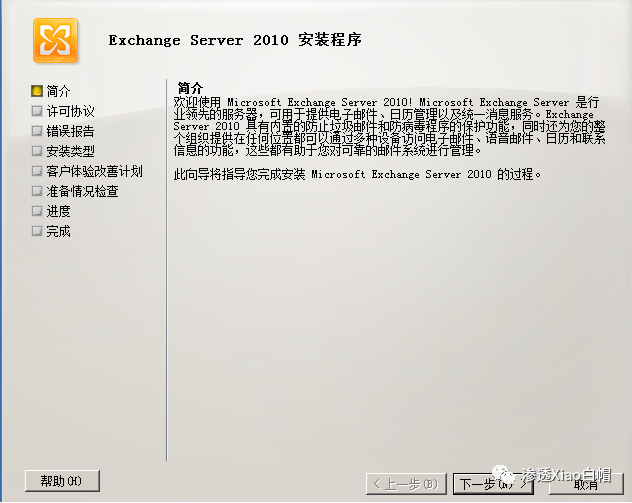
选择典型安装
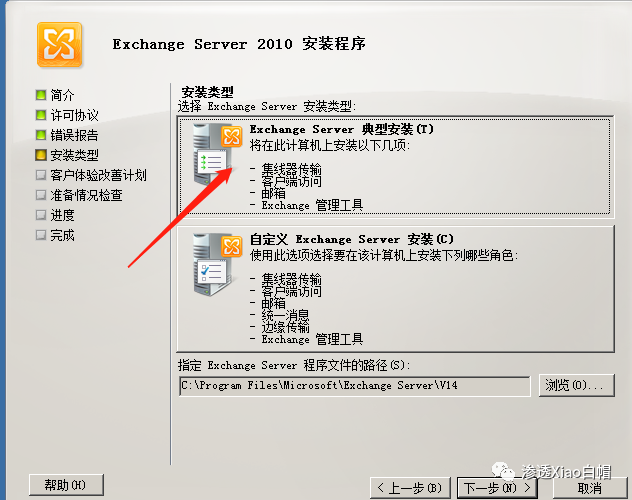
go on
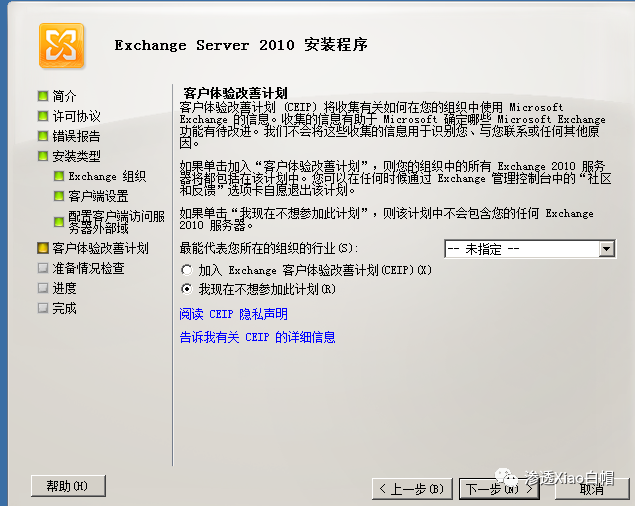
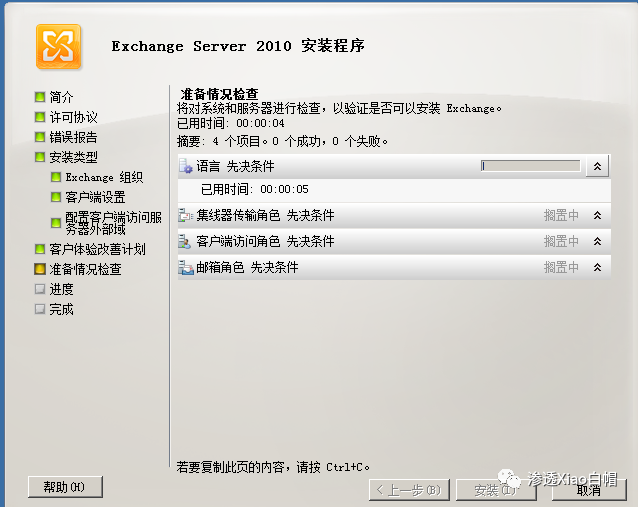
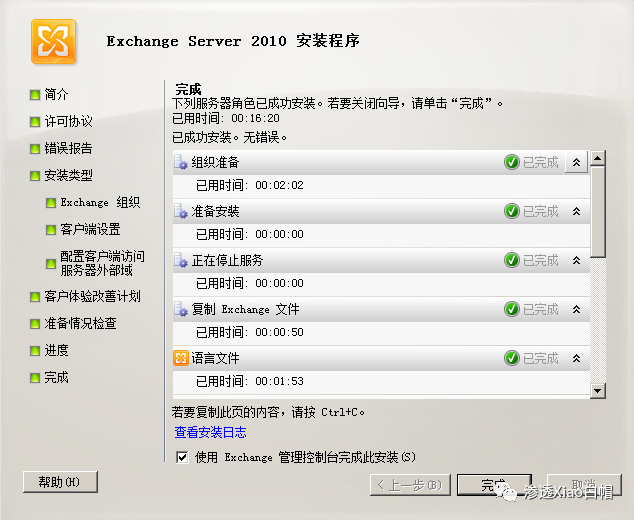
点击安装等待一会没有问题是这个酱紫的
小编我就不是那么顺利:客户端访问角色失败,没有截图在网上找一个
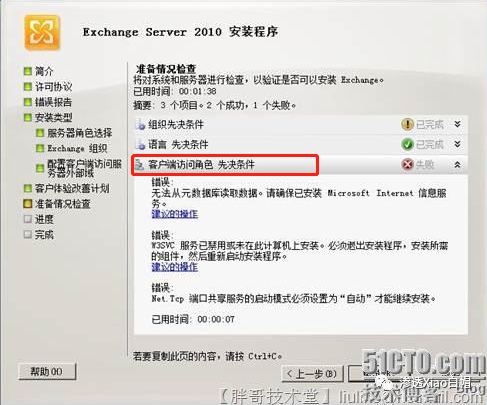
解决办法:
登录Windows Server 2008,打开powershell(就在任务栏上),输入:
import-Module ServerManager
接着输入:
Add-WindowsFeature NET-Framework,RSAT-ADDS,Web-Server,Web-Basic-Auth,Web-Windows-Auth,Web-Metabase,Web-Net-Ext,Web-Lgcy-Mgmt-Console,WAS-Process-Model,RSAT-Web-Server,Web-ISAPI-Ext,Web-Digest-Auth,Web-Dyn-Compression,NET-HTTP-Activation,RPC-Over-HTTP-Proxy -Restart
安装完成后在powershell输入:
Set-Service NetTcpPortSharing -StartupType Automatic
这就OK了,访问本地如下
0x03 漏洞复现
真的是搞环境两小时,复现两分钟
直接拿出exp
权限到手。。。天下我有
0x04 影响版本
Microsoft Exchange Server 2010 Service Pack 3 Update Rollup 31
0x05 解决方案
下载升级进行防护
回复”Exchange“可直接获取环境
【往期推荐】
【超详细】CVE-2020-14882 | Weblogic未授权命令执行漏洞复现
【奇淫巧技】如何成为一个合格的“FOFA”工程师
走过路过的大佬们留个关注再走呗
往期文章有彩蛋哦
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:渗透Xiao白帽 SuPejkj《【超详细】Microsoft Exchange 远程代码执行漏洞复现【CVE-2020-17144】》