文章总结: 本文分享一个AI辅助挖掘的任意用户接管漏洞案例,通过分析JS提取OAuth接口,利用未授权接口枚举用户名,并伪造status参数获取token实现用户接管。文章后半部分为代码审计培训课程推广,包含课程大纲、费用及常见问题解答。
综合评分: 45
文章分类: 漏洞分析,web安全,ai安全,软文广告
漏洞挖掘案例-任意用户接管
C4安全
2026年9月29日 11:24
江苏
在小说阅读器读本章
去阅读
在公众号小说中沉浸阅读
以下文章来源于进击安全
,作者知名小朋友
进击安全
.
主要分享一些个人实战经验,以及漏洞复现,代码审计,等等方面的文章,欢迎大家关注我的公众号呀,可以投稿哦,有稿费的哦,菜鸟路过~~~
免责申明 本文章仅用于信息安全防御技术分享,因用于其他用途而产生不良后果,作者不承担任何法律责任,请严格遵循中华人民共和国相关法律法规,禁止做一切违法犯罪行为。
一、前言
最近一直在研究相关的AI相关方面的信息,也有了一定的成果,好久没有自己写文章了,今天来更新一篇,同时也记录一下自己的成果,同时分享一个比较有意思的AI任意用户接管的漏洞。
二、漏洞挖掘过程
我们知道,每一个网站JS都是我们漏洞挖掘不可忽略的地方,里面往往藏了很多相关的一些功能接口参数调用等功能。
(这里在chunk中发现如下信息,不知道chunk的兄弟们可以百度一下)
这里让ai把全部的接口提取出来之后,因为没有账号,打了一轮未授权没有发现漏洞,于是着重尝试突破身份认证相关的功能点。
经过提取,得到如上图所示的一些关于oauth功能点信息,这里看到是一个扫码登录的功能点。
同时这里也是可以多得到一些信息,post请求方法,以及参数,这里参数不清楚,可以尝试动调或者fuzz当然这里ai大人已经给出了答案。
这里进行传递参数之后发现回显上述信息,这里其实可以得到,权限是需要高级的,也就是说这个接口可能是未授权的,其实这一步就很细节了,如果之前人工测试的话,估计这个回显信息看一眼就直接扔掉了,但是ai给出了疑惑,此接口可能存在未授权来判断当前用户是否存在。
同时得到这个消息之后,进行反哺深入发现相关任何的关于认证的线索,在一处JS中发现如下信息:
这里可以看出来,当status为3的时候check接口回返回token信息。
也就是说,整个扫码登录的过程,我们前段可能可以控制,配合上述的用户名枚举,然后来传一个stauts的value从而来获取对应的tokne信息。
这里再让AI分析关于判断扫码成功与否的接口在哪里,很快AI给出了答案。
尝试进行接管用户。
这里首先进行通过用户获取到相关的扫码等待状态code,然后在进行对该code伪造status为3来获取token。
成功得到响应为Success响应信息,同时再次通过check接口来验证当前code的扫码状态。
成功得到了相关的TokenValue信息。
可以看到,带上相关的身份凭证之后成功获取到个人信息,完整了整个的接管流程。
最后送给兄弟们一句话,不要把AI大人的能力当为自己的能力。
最后送给兄弟们一句,针对于一些skill包括渗透智能体,我个人个感觉都是一些比较死板的东西,但是好处就是给一个url不用管了,比较方便,不用太多精力,但是如果一些像zocde,codex等他会很灵活,但是会很费时间,这个就看兄弟们怎么选择了。
三、课程相关
同期这里第五期课程已经结束了,因为目前AI发展比较快,小朋友这里也研究了一段时间。
定下第六期为AI赋能课程,这里赋能方向暂定,渗透,审计,攻防,占位(最后还没想好)。
但是小朋友一直都是先要说服自己,再去做相关的教学,如果什么都不做,没有一些拿的出来的成果做培训也站不住脚,特别是在AI如此高速迭代的时代背景下。
下面放一些小朋友的成果截图,以及相关的第六期AI课程安排。
四、部分成果
这里还有部分相关的没有审核的漏洞就暂时不放出来了兄弟们,漏洞类型其中包含了rce以及sql注入未授权用户接管,APP,和小程序,WEB等都有,但是目前兄弟们也发现了,SRC慢慢的开始也在使用AI对安全方面进行自我消耗,个大SRC陆续关闭暂停,这也是为什么刚开始说做SRC课程最后转变为渗透课程,不仅仅是教大家如何在SRC上用AI漏洞挖掘,同时也是如果在在渗透项目当中降低自己的时间精力成本获得更有质量的交付水准,同期AI攻防目前也在筹备了,这里主要给兄弟们汇报渗透方向。
五、往期课程
代码审计培训介绍&广告区域
二、第五期课程(已完结)

第五期课程仍然是以代码审计为主,本次课程还是为三个语言的代码审计0-1讲解,目的为帮助学员完成0-1+1的白盒(代码审计)漏洞挖掘,并且在出货的基础上再+1去出高质量的漏洞(例如组合拳RCE、前台相关漏洞等)。
1
课程周期
开课周期预计到:三个月左右(直播+录播)
课程大纲
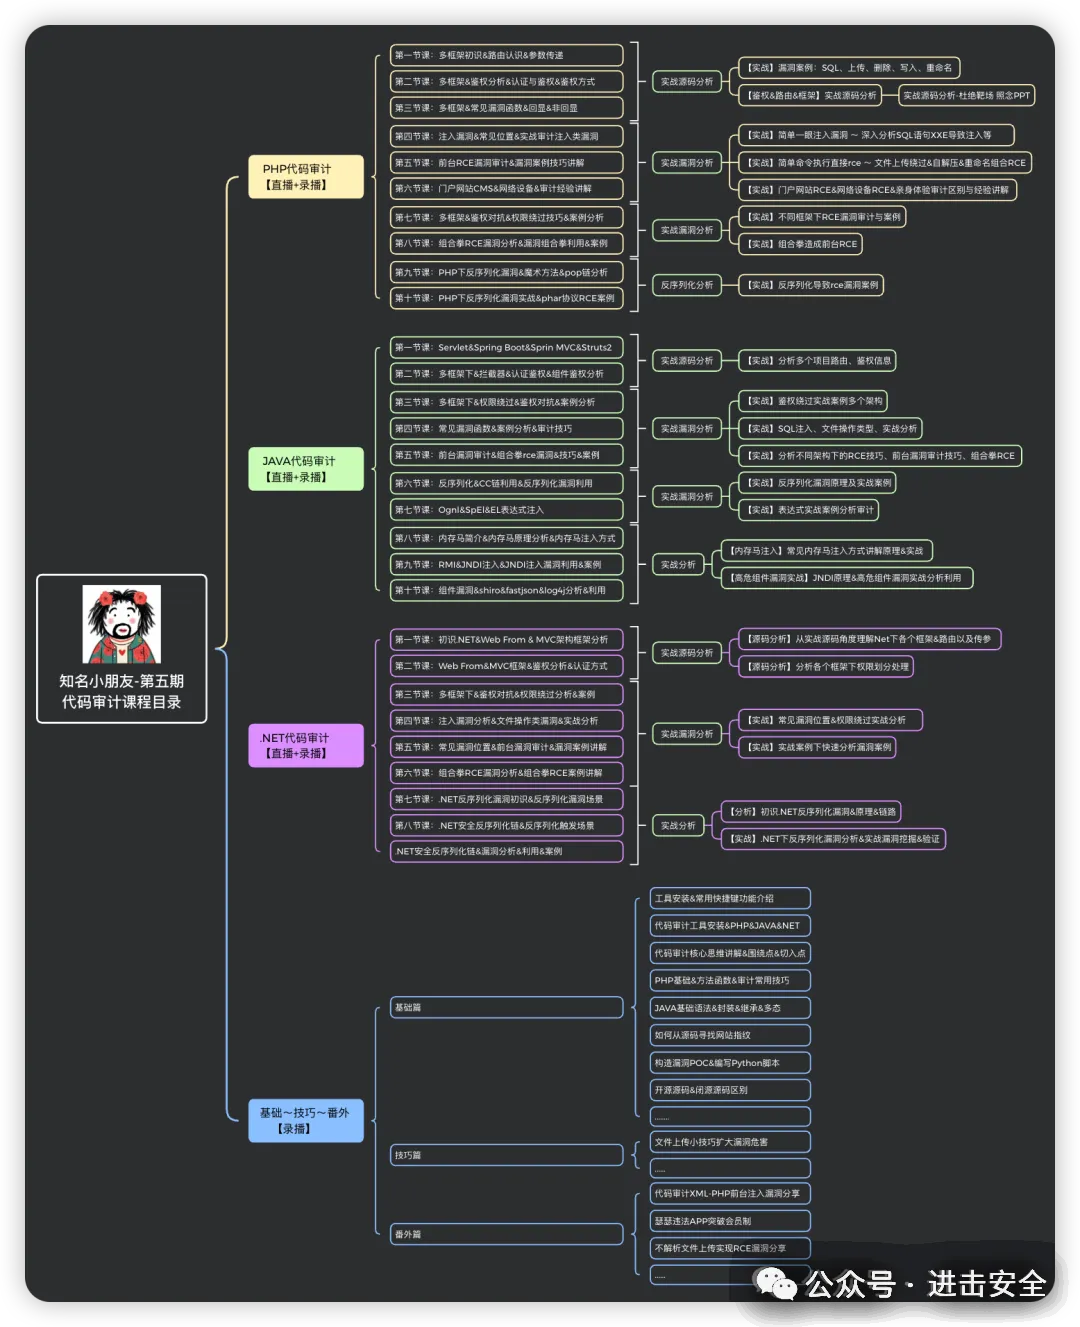
本次课程分为PHP、JAVA、NET代码审计为直播+录播,为了照顾一些基础较为薄弱的师傅新增基础~技巧~番外(录播课程)。
01
PHP&JAVA&NET代码审计 (直播+录播)
之前课程大纲主要为xxx实战案例,本次课程大纲着重体现思路方向,并非取消了实战部分,实战部分之多不减。
PHP课程目录
✅ 第一节课:多框架初识&路由认识&参数传递
✅ 第二节课:多框架&鉴权分析&认证与鉴权&鉴权方式
✅ 第三节课:多框架&常见漏洞函数&回显&非回显
✅ 第四节课:注入漏洞&常见位置&实战审计注入类漏洞
✅ 第五节课:前台RCE漏洞审计&漏洞案例技巧讲解
✅ 第六节课:门户网站CMS&网络设备&审计经验讲解
✅ 第七节课:多框架&鉴权对抗&权限绕过技巧&案例分析
✅ 第八节课:组合拳RCE漏洞分析&漏洞组合拳利用&案例
✅ 第九节课:PHP下反序列化漏洞&魔术方法&pop链分析
✅ 第十节课:PHP下反序列化漏洞实战&phar协议RCE案例
JAVA课程目录
✅ 第一节课:Servlet&Spring Boot&Spring MVC&Struts2
✅ 第二节课:多框架下&拦截器&认证鉴权&组件鉴权分析
✅ 第三节课:多框架下&权限绕过&鉴权对抗&案例分析
✅ 第四节课:常见漏洞函数&案例分析&审计技巧
✅ 第五节课:前台漏洞审计&组合拳rce漏洞&技巧&案例
✅ 第六节课:反序列化&CC链利用&反序列化漏洞利用
✅ 第七节课:Ognl&SpEl&EL表达式注入&漏洞案例
✅ 第八节课:内存马简介&内存马原理分析&内存马注入方式
✅ 第九节课:RMI&JNDI注入&JNDI注入漏洞利用&案例
✅ 第十节课:组件漏洞&shiro&fastjson&log4j分析&利用
.NET课程目录
✅ 第一节课:初识.NET&Web From & MVC架构框架分析
✅ 第二节课:Web From&MVC框架&鉴权分析&认证方式
✅ 第三节课:多框架下&鉴权对抗&权限绕过分析&案例
✅ 第四节课:注入漏洞分析&文件操作类漏洞&实战分析
✅ 第五节课:常见漏洞位置&前台漏洞审计&漏洞案例讲解
✅ 第六节课:组合拳RCE漏洞分析&组合拳RCE案例讲解
✅ 第七节课:.NET反序列化漏洞初识&反序列化漏洞原理
✅ 第八节课:.NET安全反序列化链&反序列化触发场景
✅ 第九节课:.NET反序列化漏洞案例&反序列化漏洞分析
02
基础~技巧~番外(录播)
该篇章为长期更新
1
基础篇章
1、由于之前上课时部分师傅存在一定基础,刚开始的课程部分师傅认为自己可以跟的上等问题,导致时间的浪费。
2、同时有一定的师傅存在无法搭建源码,以及软件下载等问题,于是将这种基础问题,统一归纳为基础篇章,供师傅们学习,节省师傅们时间提升学习效率及课程质量
3、同时面对部分学员频繁提出的一些问题,针对该问题同样会进行解答,并且进行录制上传至基础篇章中。
2
技巧篇章
1、随着自己技术的进步也了解到了一些新型的技巧或者手法,例如sql注入的某一个技巧,但是重新讲解又浪费大量时间,特地新增了技巧篇章,将单独的技巧进行讲解。
3
番外篇章
1、自己在第四期讲过一些逆向相关,并且还存在相关的一些好的案例,得到了挺多师傅的认可,例如某APP接管存储桶等案例,于是之后在有好的案例将进行上传更新。
课程思维导图
常见疑问&课程讲解

第五期课程收费多少?

本次课程收费仍然是1688,并且还是承诺一次报名后续不再进行任何二次收费保障(包含内部平台,以及后续推出一系列内容均可观看)。

什么时间段上课,上课周期是多长时间?

第五期课程【直播+录播】上课周期为三个月,一般集中在周五六日这三天,一周保持2~3节课,每节课1小时左右。

作为学员,我们都有哪些权益?

首先最关键的就是课程内容是可以一直学习的,同时内部报告平台也可进行观看,答疑是不限时长,不限类型方向,任何方向均可,再次同时代码审计最关键的就是源码,源码&课件&视频都是给兄弟们配套的,当然无聊找小朋友聊天一起打游戏也可以哦。

学完之后可以达到什么水平?

学完之后可以达到可以进行独立审计的水平,在面对php、JAVA、NET主流语言的源码,可以进行独立审计,验证漏洞,对于一些JAVA安全内容例如:反序列化,内存马等也有一定的理解,可以进行打反序列化漏洞、注入内存马等操作,同时PHP的反序列化、pop链,phar协议等利用也有一定理解,且此类漏洞导致RCE均有案例。

0基础可以学吗?

1、这是大家最常问的一个问题,0基础是可以的,我的代码审计课程一直秉持着帮助大家完成代码审计0-1的目标,同时往期(第四期)课程新增了进阶课,其目的也是帮助大家完成0-1出洞到0-1出有质量的漏洞。
2、另外考虑到有的学员基础较为薄弱,本期同时也开了番外篇&基础篇,师傅们可以观看这块分区课程内容,此类分块课程目的就是为协助到一些基础比较薄弱的师傅们。

是那种读PPT拿着靶场讲解吗?

不会,课程均使用一些0Day&1Day&Nday优质漏洞来进行授课,且本期案例均为从简-难漏洞案例,深度体验代码审计当中的难易区分,完全杜绝靶场以及去读PPT的,从培训第一期开始到现在,基本为上课开始看几眼课件,让学员熟悉这节课的大概内容等信息,然后直接实操到下课,这一点也是我干培训五期以来一直使用的授课方式。

是否有简历修改&内推等福利?

有的兄弟,有的,不介意小朋友的指导简历这类的话,随时欢迎大家来骚扰我。

为什么你不新增AI方向的内容?

目前我个人认为AI可以帮助我们提升很大的效率,但是前提是AI的使用者本身要懂这个技术,才可以利用AI来降低该技术门槛,提升效率,完全自动化目前感觉还是无法做到,包括课程当中也会使用AI会顺带着给师傅讲了如何用ai来提升效率,同时如果反馈不会使用的师傅较多,会考虑后续在基础~技巧~番外来更新该方向内容。
联系方式
免责声明:
本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。
任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。
本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的联系我。
本文转载自:C4安全 《漏洞挖掘案例-任意用户接管》